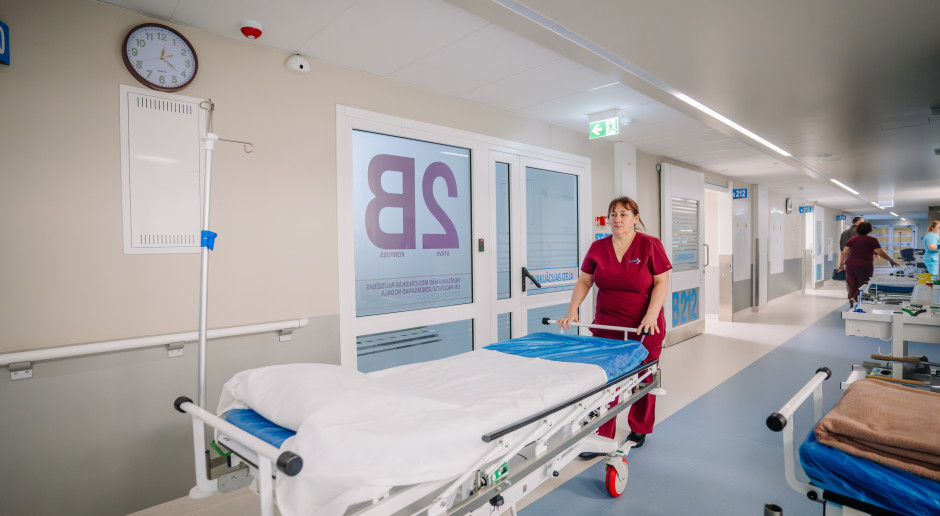
Cyberbezpieczeństwo w sektorze zdrowia stało się w ostatnich latach jednym z najbardziej palących problemów w Polsce. Szpitale, jako placówki przechowujące wrażliwe dane pacjentów, stały się celami dla hakerów, którzy coraz częściej wykorzystują lukę w zabezpieczeniach systemów informatycznych. W 2025 roku dwa znaczące ataki na szpitale w Krakowie i Szczecinie doprowadziły do przerwania pracy placówek, a w efekcie – do powrotu do dokumentacji papierowej i przekierowywania pacjentów do innych ośrodków. Te incydenty uświadomiły zarządzającym placówek, że cyberzagrożenia wymagają radykalnych zmian w polityce bezpieczeństwa. Jednak wprowadzanie nowych zasad napotyka na opór personelu, przyzwyczajonego do swobodnego korzystania z zasobów sieciowych, w tym strumieniowania filmów czy niekontrolowanego używania narzędzi AI. Dyrektorzy szpitali, jak Michał Zabojszcz z Krakowa, podkreślają, że ograniczenie dostępu do internetu czy pełna inwigilacja sieci to nie tylko kwestia bezpieczeństwa, ale również konieczność, aby zapobiec kolejnym kryzysom. Tymczasem, jak zauważa Aneta Sieradzka z Fundacji AI One Health, każda zmiana w obszarze cyberbezpieczeństwa wymaga determinacji i cyklicznych działań edukacyjnych, aby personel zrozumiał wagę nowych procedur. Dodatkowo, rozwój sztucznej inteligencji w szpitalach wprowadza nowe ryzyko – tzw. *shadow AI*, czyli nieuregulowane korzystanie z narzędzi AI, które może stać się luką w zabezpieczeniach. W tym kontekście, szpitale stoją przed dylematem: jak zabezpieczyć wrażliwe dane, nie naruszając jednocześnie codziennej pracy personelu i nie przerywając dostępu do niezbędnych narzędzi medycznych?
Cyberataki na szpitale w Polsce nie tylko przerywają pracę placówek, ale także mają poważne konsekwencje dla pacjentów – brak dostępu do dokumentacji medycznej, konieczność korzystania z papierowych rejestrów i ryzyko błędów w leczeniu. Jak pokazują ostatnie incydenty, szpitale są coraz bardziej świadome zagrożeń, jednak wprowadzanie restrykcyjnych zasad bezpieczeństwa napotyka na opór personelu, który nie chce rezygnować z przyzwyczajeń, takich jak korzystanie z internetu czy AI bez odpowiednich zabezpieczeń. Dyrektorzy placówek podkreślają, że cyberatak należy traktować jak kryzys, podobny do powodzi czy blackoutu, a brak odpowiednich zabezpieczeń może prowadzić do poważnych konsekwencji finansowych – szpitale nie będą mogły rozliczać się z NFZ-em bez działającego systemu. W dłuższej perspektywie, rozwój sztucznej inteligencji w medycynie może zarówno przyspieszyć postęp, jak i zwiększyć ryzyko nowych ataków, jeśli nie zostaną wprowadzone odpowiednie regulacje. Dla społeczeństwa oznacza to, że bezpieczeństwo danych medycznych staje się kwestią nie tylko techniczną, ale również społeczną – wymaga zaangażowania zarówno zarządzających placówkami, jak i personelu, aby zapobiec kolejnym kryzysom w sektorze zdrowia.
Komentarz Redakcji
Absurd sytuacji polega na tym, że szpitale walczą o bezpieczeństwo danych, podczas gdy personel traktuje restrykcje jak osobiste ograniczenie wolności – jakby oglądanie seriali na dyżurze było ważniejsze niż ochrona życia pacjentów. Cyberzagrożenia to nie teoria, to już rzeczywistość, która przerywa leczenie i kosztuje życie. Czy jednak ktokolwiek w Ministerstwie Zdrowia ma plan, jak przekonać pracowników, że bezpieczeństwo to nie tylko kwestia dyrektywy, ale przede wszystkim odpowiedzialności?
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Bądź na bieżąco! Wszystkie najlepsze promocje w jednym miejscu!!
🍪 Dbamy o Twoją prywatność
Używamy wyłącznie niezbędnych plików cookies (bez śledzenia i marketingu). Kontynuując, akceptujesz nasz
Regulamin oraz
Politykę Prywatności.