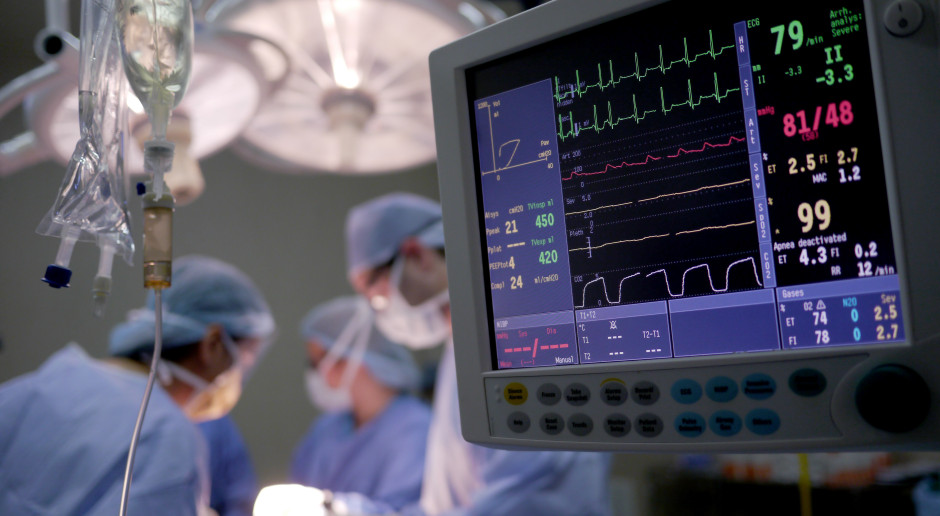
Cyberataki na szpitale w 2026 roku przekształciły się z problemu technicznego w kryzys operacyjny, prawny i finansowy. Placówki medyczne nie tylko muszą chronić życie pacjentów przed przerwą w dostępie do systemów, ale także udowadniać w sądach i urzędach, że są ofiarami przestępstwa. Według dyrektora SP ZOZ MSWiA w Krakowie, Michała Zabojszcza, postępowania prokuratorskie i w Urzędzie Ochrony Danych Osobowych (UODO) mogą trwać ponad półtora roku, a brak odpowiednich dowodów może przekreślić szanse na uznanie szpitala za ofiarę ataku. Cyberprzestępcy wykorzystują coraz bardziej zaawansowane metody, w tym sztuczną inteligencję, co skraca czas infiltracji systemu do zaledwie 27 sekund, a średni atak trwa poniżej 30 minut. To oznacza, że tradycyjne metody obronne często okazują się nieskuteczne. Eksperci podkreślają, że kluczem do minimalizacji ryzyka jest budowa kompleksowej architektury cyberbezpieczeństwa, obejmującej nie tylko aktualizację oprogramowania, ale także prowadzenie analiz podatności systemów, rejestrowanie logów oraz wdrażanie procedur reagowania na incydenty. Jak zaznaczył Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych w Centrum E-zdrowia, odporna infrastruktura może być zbudowana zarówno przy użyciu płatnych rozwiązań, jak i open-source’owych narzędzi. Jednak koszty modernizacji są ogromne, szczególnie dla szpitali o zróżnicowanej i często przestarzałej infrastrukturze, gdzie sprzęt i oprogramowanie pochodzi z różnych okresów i dostawców. Dodatkowym wyzwaniem jest rozstrzyganie kwestii odpowiedzialności prawnoprawnej. Jak zauważył Marcin Kiestrzyn, zastępca dyrektora ds. ekonomicznych w Szpitalu Zespolonym w Szczecinie, umowy z producentami sprzętu i usługodawcami często nie jasno określają, kto ponosi odpowiedzialność za skutki cyberataku. W praktyce wszelkie konsekwencje trafiają do dyrektora szpitala, niezależnie od winy zewnętrznych podmiotów. To zmusza placówki do zapewnienia wewnętrznej spójności systemów, co wymaga ciągłej aktualizacji i monitoringu. W przypadku braku odpowiednich procedur, szpitale mogą zostać uznane za winne naruszenia danych, co grozi dodatkowymi sankcjami finansowymi i reputacyjnymi. Mimo trudności, istnieją przykłady szpitali, którym udało się ograniczyć skutki ataków. Według Olechnowicza, niektóre placówki przywróciły działanie serwerów w ciągu dwóch dni po incydencie. Kluczem do sukcesu jest kompleksowe planowanie i współpraca z integratorami, którzy pomagają w budowie cyberodporności w etapach, dostosowanych do budżetu placówki. Marcin Adamczyk, dyrektor handlowy COIG SA, podkreśla, że warto korzystać z rekomendacji ministra cyfryzacji oraz współpracować z doświadczonymi specjalistami, którzy mogą zoptymalizować istniejące rozwiązania i stworzyć spójny ekosystem bezpieczeństwa.
Kontekst i Tło
Cyberataki na szpitale w 2026 roku mają bezpośredni wpływ na jakość opieki medycznej. Przerwy w dostępie do systemów mogą prowadzić do opóźnień w diagnostyce, błędów w przepisach leków czy nawet przerwania procedur ratunkowych. Według dyrektorów szpitali, szczególnie narażone są placówki z przestarzałą infrastrukturą, gdzie sprzęt i oprogramowanie pochodzi z różnych okresów i nie jest regularnie aktualizowane. To sprawia, że atak może dotknąć nie tylko systemy informatyczne, ale także fizyczne elementy infrastruktury, takie jak systemy zarządzania budynkami (BMS-y), które mogą zostać wykorzystane do manipulacji warunkami środowiskowymi w szpitalu. Budowa odpornej infrastruktury cyberbezpieczeństwa wiąże się z ogromnymi nakładami finansowymi, które wiele szpitali nie jest w stanie pokryć w krótkim czasie. Jak podkreślają eksperci, modernizacja systemów nie może być realizowana w tygodnie, a koszty takich działań są kolosalne. Dlatego placówki coraz częściej korzystają z modeli usługowych, które umożliwiają stopniową modernizację i redukcję ryzyka finansowego. Jednak nawet przy optymalizacji kosztów, szpitale muszą stawić czoła długotrwałym postępowaniom prawnym, które mogą trwać ponad rok i wymagać zgromadzenia kompleksowych dowodów na swoją obronę. Największym wyzwaniem dla szpitali jest udowodnienie, że są ofiarami cyberataku, a nie winne naruszenia danych pacjentów. Brak odpowiednich procedur i dokumentacji może skutkować uznaniem placówki za odpowiedzialną za incydent, co grozi dodatkowymi sankcjami. Jak zauważa Marcin Kiestrzyn, wszelkie konsekwencje prawne trafiają do dyrektora szpitala, niezależnie od winy zewnętrznych podmiotów. To zmusza zarządzających placówkami do ciągłego monitorowania systemów, aktualizacji oprogramowania i prowadzenia szkoleń dla personelu w zakresie cyberhigieny. Cyberataki stały się stałym elementem zagrożeń dla sektora zdrowia, co wymusza na szpitalach ciągłe doskonalenie strategii bezpieczeństwa. Według ekspertów, kluczem do sukcesu jest współpraca z integratorami, którzy pomagają w budowie spójnej architektury cyberbezpieczeństwa, dostosowanej do specyfiki danej placówki. Wartościowe okazują się również rekomendacje ministerstwa cyfryzacji oraz korzystanie z gotowych rozwiązań open-source’owych, które mogą być tańszą alternatywą dla droższych systemów komercyjnych. Jednak niezależnie od wybranego modelu, priorytetem pozostaje zapewnienie ciągłości działania systemów medycznych i ochrona danych pacjentów.
Komentarz Redakcji
Cyberataki na szpitale to nie tylko kwestia technologii, ale przede wszystkim ludzkiego życia. Placówki medyczne, które nie są w stanie udowodnić, że są ofiarami przestępstwa, mogą zostać ukarane za to, czego nie były w stanie zapobiec. To absurdalna sytuacja, w której system ochrony danych staje się dodatkowym wrogiem dla tych, którzy codziennie ratują życie pacjentów. Bez wsparcia państwa i kompleksowych rozwiązań, ryzyko cyberzagrożeń będzie rosło, a szpitale – słabnąć.
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
🍪 Dbamy o Twoją prywatność
Używamy wyłącznie niezbędnych plików cookies (bez śledzenia i marketingu). Kontynuując, akceptujesz nasz
Regulamin oraz
Politykę Prywatności.
Bez cookies i śledzenia. Ten serwis nie używa plików cookies ani narzędzi analitycznych. W pamięci Twojej przeglądarki zapisujemy tylko ustawienia wyglądu (np. tryb ciemny) i informację o zamknięciu tego okienka. Banery i linki do sklepów to reklamy i linki partnerskie. Polityka prywatności