Cyberataki na systemy chłodnicze: CBZC ostrzega przed wyłączaniem infrastruktury
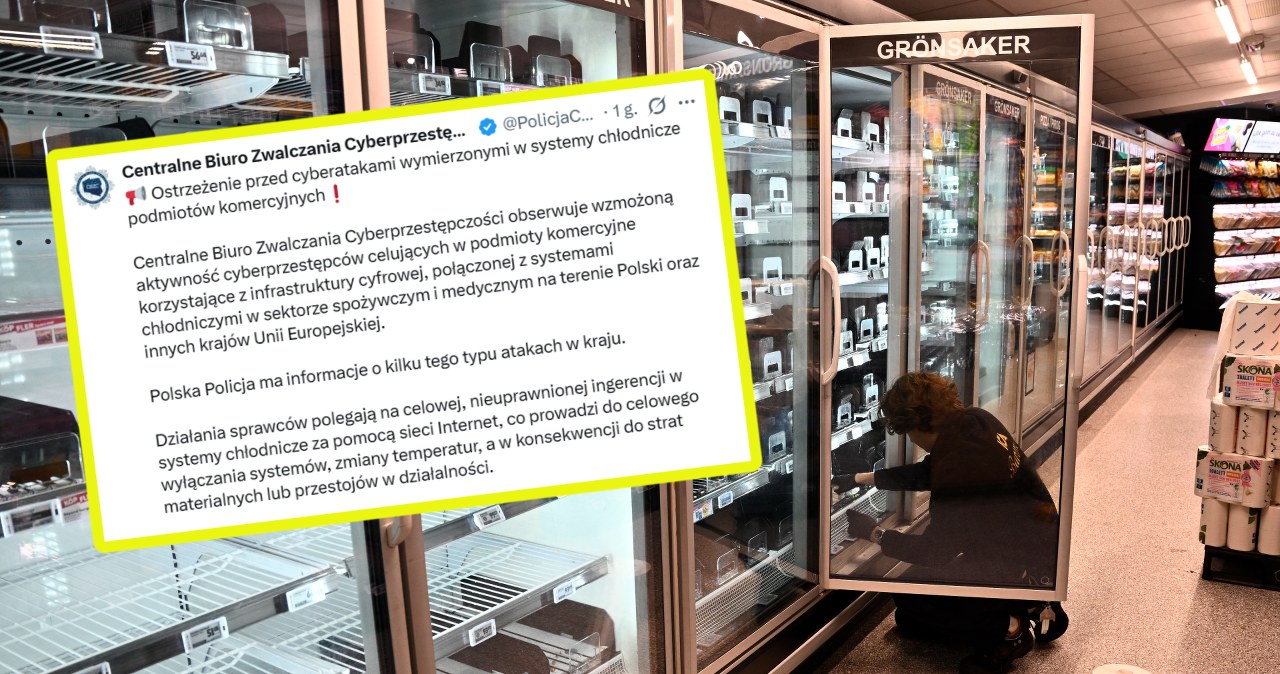
"Policja ostrzega przed cyberatakami. Wskazano zalecane działania"
Polecane przez InfoHub
Skorzystaj z szybkich pożyczek bankowych dostępnych w pełni online, bez wizyty w placówce. Decyduj o wysokości i terminie spłaty w prostym formularzu internetowym. Pamiętaj, ostateczne warunki zależą od dostawcy.
W ostatnich dniach w Polsce i Europie zaobserwowano wzmożoną aktywność cyberprzestępców, którzy celowo ingerują w systemy chłodnicze w sektorach spożywczym i medycznym. Centralne Biuro Zwalczania Cyberprzestępczości (CBZC) potwierdziło, że doszło do kilku takich przypadków w kraju, a zagrożenie dotyczy również firm w innych krajach Unii Europejskiej. Ataki polegają na nieuprawnionym dostępie do sterowników i paneli sterowania, co prowadzi do celowego wyłączania systemów lub zmiany temperatur, co z kolei generuje straty materialne i przestoje w działalności. Zespół CERT Polska, działający przy NASK, potwierdził jeden atak na lodówkę w Polsce, choć bez większych szkód. Według CBZC, cyberprzestępcy wykorzystują publiczne adresy IP do ataków, co wskazuje na brak odpowiednich zabezpieczeń w sieciach firm. W ostatnich miesiącach podobne incydenty miały miejsce w Francji, Szwecji, Belgii i Luksemburgu, gdzie zaatakowano m.in. instytut krwiodawstwa oraz sieci supermarketów. Mechanizm ataków opiera się na wykorzystaniu luk w oprogramowaniu lub słabych haseł, co pozwala hakerom na zdalne manipulowanie urządzeniami. CBZC apeluje o natychmiastowe podjęcie działań prewencyjnych, aby zapobiec dalszym incydentom.
Cyberataki na systemy chłodnicze stanowią poważne zagrożenie dla bezpieczeństwa infrastruktury krytycznej, zwłaszcza w sektorach, gdzie przestoje mogą prowadzić do strat finansowych i zagrożeń dla zdrowia publicznego. W przypadku sektora spożywczego, utrata kontroli nad temperaturą może spowodować psucie się produktów, podczas gdy w sektorze medycznym może zagrażać życiu pacjentów. Analiza wskazuje, że cyberprzestępcy coraz częściej kierują się celowym wyłączaniem systemów, co może być częścią szerszej strategii szantażu lub sabotażu. Firmy, które nie zaktualizują oprogramowania ani nie zabezpieczą swoich sieci przed dostępem z publicznych adresów IP, są szczególnie narażone. CBZC podkreśla, że ryzyko jest realne i wymaga natychmiastowej reakcji, co może wpłynąć na stabilność gospodarki i bezpieczeństwo obywateli.
Komentarz Redakcji
Kiedy systemy chłodnicze stają się łatwym celem dla cyberprzestępców, a firmy ignorują ostrzeżenia, ryzyko nie dotyczy już tylko danych, ale życia i zdrowia. To nie jest przyszłość, to już teraz – i żadna branża nie jest bezpieczna.
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Bądź na bieżąco! Wszystkie najlepsze promocje w jednym miejscu!!
🍪 Dbamy o Twoją prywatność
Używamy wyłącznie niezbędnych plików cookies (bez śledzenia i marketingu). Kontynuując, akceptujesz nasz
Regulamin oraz
Politykę Prywatności.