Nowość! Złap parę z okazją cenową!

WIADOMOŚCI


Źródło: www.rmf24.pl | Dodano:
Wyciek danych medycznych Polaków: Czy jesteśmy ofiarą globalnego cyberwojny?
"Wyciek danych medycznych Polaków. "Jesteśmy na końcowym etapie”. ."
Polecane przez InfoHub
Zmień dostawcę na szybszego! Niezawodny Światłowód i TV w super cenie. Sprawdź najnowsze pakiety multimedialne.
Kliknij i sprawdź polecaną ofertęAnaliza
Cyberatak na systemy MyDr, jednego z największych dostawców usług telemedycznych w Polsce, ujawnił nie tylko lukę w bezpieczeństwie danych pacjentów, ale także skalę zagrożeń, przed którymi stoi polski sektor zdrowia. Według najświeższych informacji, wyciek dotyczy danych pochodzących z 2024 roku i lat wcześniejszych, co wskazuje na długotrwałe narażenie systemów na eksplorację przez niepowołane podmioty. Minister cyfryzacji Krzysztof Gawkowski potwierdził, że sprawa jest traktowana jako incydent o charakterze kryminalnym, choć nie wyklucza się również możliwości zaangażowania zewnętrznych aktorów. Według danych Urzędu Ochrony Danych Osobowych, Polska znajduje się w gronie najbardziej atakowanych państw na świecie, co podkreśla rosnącą atrakcyjność naszych systemów dla cyberprzestępców. Warto zauważyć, że podobne incydenty w innych krajach, jak np. wyciek danych pacjentów w Wielkiej Brytanii czy Stanach Zjednoczonych, często wiązały się z wykorzystaniem luk w oprogramowaniu lub błędami w zarządzaniu dostępem. W tym przypadku, jak podkreśla MyDr, błąd został już zidentyfikowany i uszczelniony, jednak brak jednoznacznej informacji o tym, czy dane zostały upublicznione, pozostawia pacjentów w niepewności. Dodatkowo, rządowy serwis Bezpieczne Dane wciąż nie zawiera informacji o tym incydencie, co utrudnia pacjentom sprawdzenie, czy ich dane zostały naruszone. Według ekspertów, taka opóźniona reakcja może pogłębiać zaufanie do systemów ochrony danych w Polsce, szczególnie w kontekście rosnącej cyfryzacji sektora zdrowia. Warto również wspomnieć, że podobne incydenty w przeszłości, jak np. wyciek danych pacjentów w szpitalach publicznych w 2023 roku, pokazały, że problem dotyczy nie tylko prywatnych dostawców usług medycznych, ale całego ekosystemu opieki zdrowotnej. W obecnym roku sytuacja jest jeszcze bardziej skomplikowana ze względu na rosnącą liczbę ataków ransomware, które często mają na celu nie tylko kradzież danych, ale również ich zniszczenie lub zaszyfrowanie w celu wymuszenia okupu. Według raportów międzynarodowych firm zajmujących się cyberbezpieczeństwem, Polska jest jednym z głównych celów takich ataków w Europie Środkowej, co potwierdza doniesienia o zwiększonej aktywności cyberprzestępczej w regionie. W kontekście tych wydarzeń, kluczowe staje się pytanie, czy polskie instytucje są w stanie skutecznie reagować na takie incydenty oraz jakie kroki powinny podjąć, aby zapobiec podobnym sytuacjom w przyszłości. Według specjalistów, konieczne jest wzmocnienie współpracy między sektorem prywatnym, rządowymi instytucjami oraz organami ścigania, aby skutecznie przeciwdziałać cyberzagrożeniom i chronić wrażliwe dane pacjentów. Warto również podkreślić, że wyciek danych medycznych może mieć poważne konsekwencje nie tylko dla pacjentów, ale również dla placówek medycznych, które mogą stać się celem dalszych ataków lub być odpowiedzialne za naruszenie przepisów ochrony danych osobowych. W obecnym roku, kiedy cyfryzacja sektora zdrowia postępuje w szybkim tempie, kwestia bezpieczeństwa danych staje się jednym z najważniejszych wyzwań dla całego społeczeństwa.
🔥 Złapane przez Łowcę Okazji
PHILIPP PLEIN Męski t-shirt biały z popękaną czaszką, Rozmiar M
529,99 zł
Zniżka: -85%
Sprawdź promocję ➔
Kontekst i Tło
Wyciek danych medycznych z systemów MyDr to nie tylko lokalny incydent, ale sygnał ostrzegawczy dla całego polskiego sektora zdrowia, który dynamicznie cyfryzuje się od kilku lat. Według ekspertów, takie naruszenia mogą prowadzić do poważnych konsekwencji, takich jak kradzież tożsamości, oszustwa ubezpieczeniowe czy nawet szantaż pacjentów na podstawie wrażliwych informacji medycznych. Brak szybkiej reakcji rządowych instytucji, takich jak serwis Bezpieczne Dane, dodatkowo podkopuje zaufanie społeczeństwa do systemów ochrony danych. W dłuższej perspektywie, incydent ten może przyspieszyć proces wdrażania bardziej rygorystycznych przepisów dotyczących cyberbezpieczeństwa w sektorze zdrowia, jednak wymaga to również większego zaangażowania zarówno ze strony dostawców usług medycznych, jak i samych pacjentów, którzy powinni być świadomi ryzyka i metod ochrony swoich danych. Według analiz rynkowych, rosnąca liczba ataków na systemy medyczne może również wpłynąć na koszty usług telemedycznych, jeśli dostawcy będą musieli inwestować w dodatkowe warstwy bezpieczeństwa. W kontekście globalnych trendów, Polska nie jest wyjątkiem – podobne incydenty w innych krajach prowadziły do zmian w polityce ochrony danych oraz wzmocnienia współpracy międzynarodowej w walce z cyberprzestępczością. Jednakże, aby skutecznie przeciwdziałać takim zagrożeniom, konieczne jest nie tylko szybkie reagowanie na incydenty, ale również proaktywne działania mające na celu minimalizację ryzyka. W obecnym roku, kiedy cyberzagrożenia stają się coraz bardziej zaawansowane, kwestia bezpieczeństwa danych medycznych powinna być priorytetem zarówno dla decydentów, jak i dla całego społeczeństwa.
Komentarz Redakcji
Kiedy rządowy serwis Bezpieczne Dane milczy, a dane medyczne Polaków wciąż nie są udostępnione w bazie, trudno mówić o przejrzystości i skuteczności działań ochronnych. Incydent w MyDr pokazuje, że nawet największe firmy telemedyczne nie są odporne na cyberzagrożenia, a brak spójnej komunikacji między sektorem prywatnym a instytucjami państwowymi może kosztować pacjentów nie tylko prywatność, ale również zaufanie do całego systemu opieki zdrowotnej. Czy Polska jest w stanie nauczyć się z tych błędów, zanim kolejny atak nie sparaliżuje całego sektora?
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Oferta Promocyjna
🔥 Podobne tematy
WIADOMOŚCI
NATO w Bałtyku: Czy obecne siły wystarczą? Generał Mead wyjaśnia strategiczne wyzwania
WIADOMOŚCI
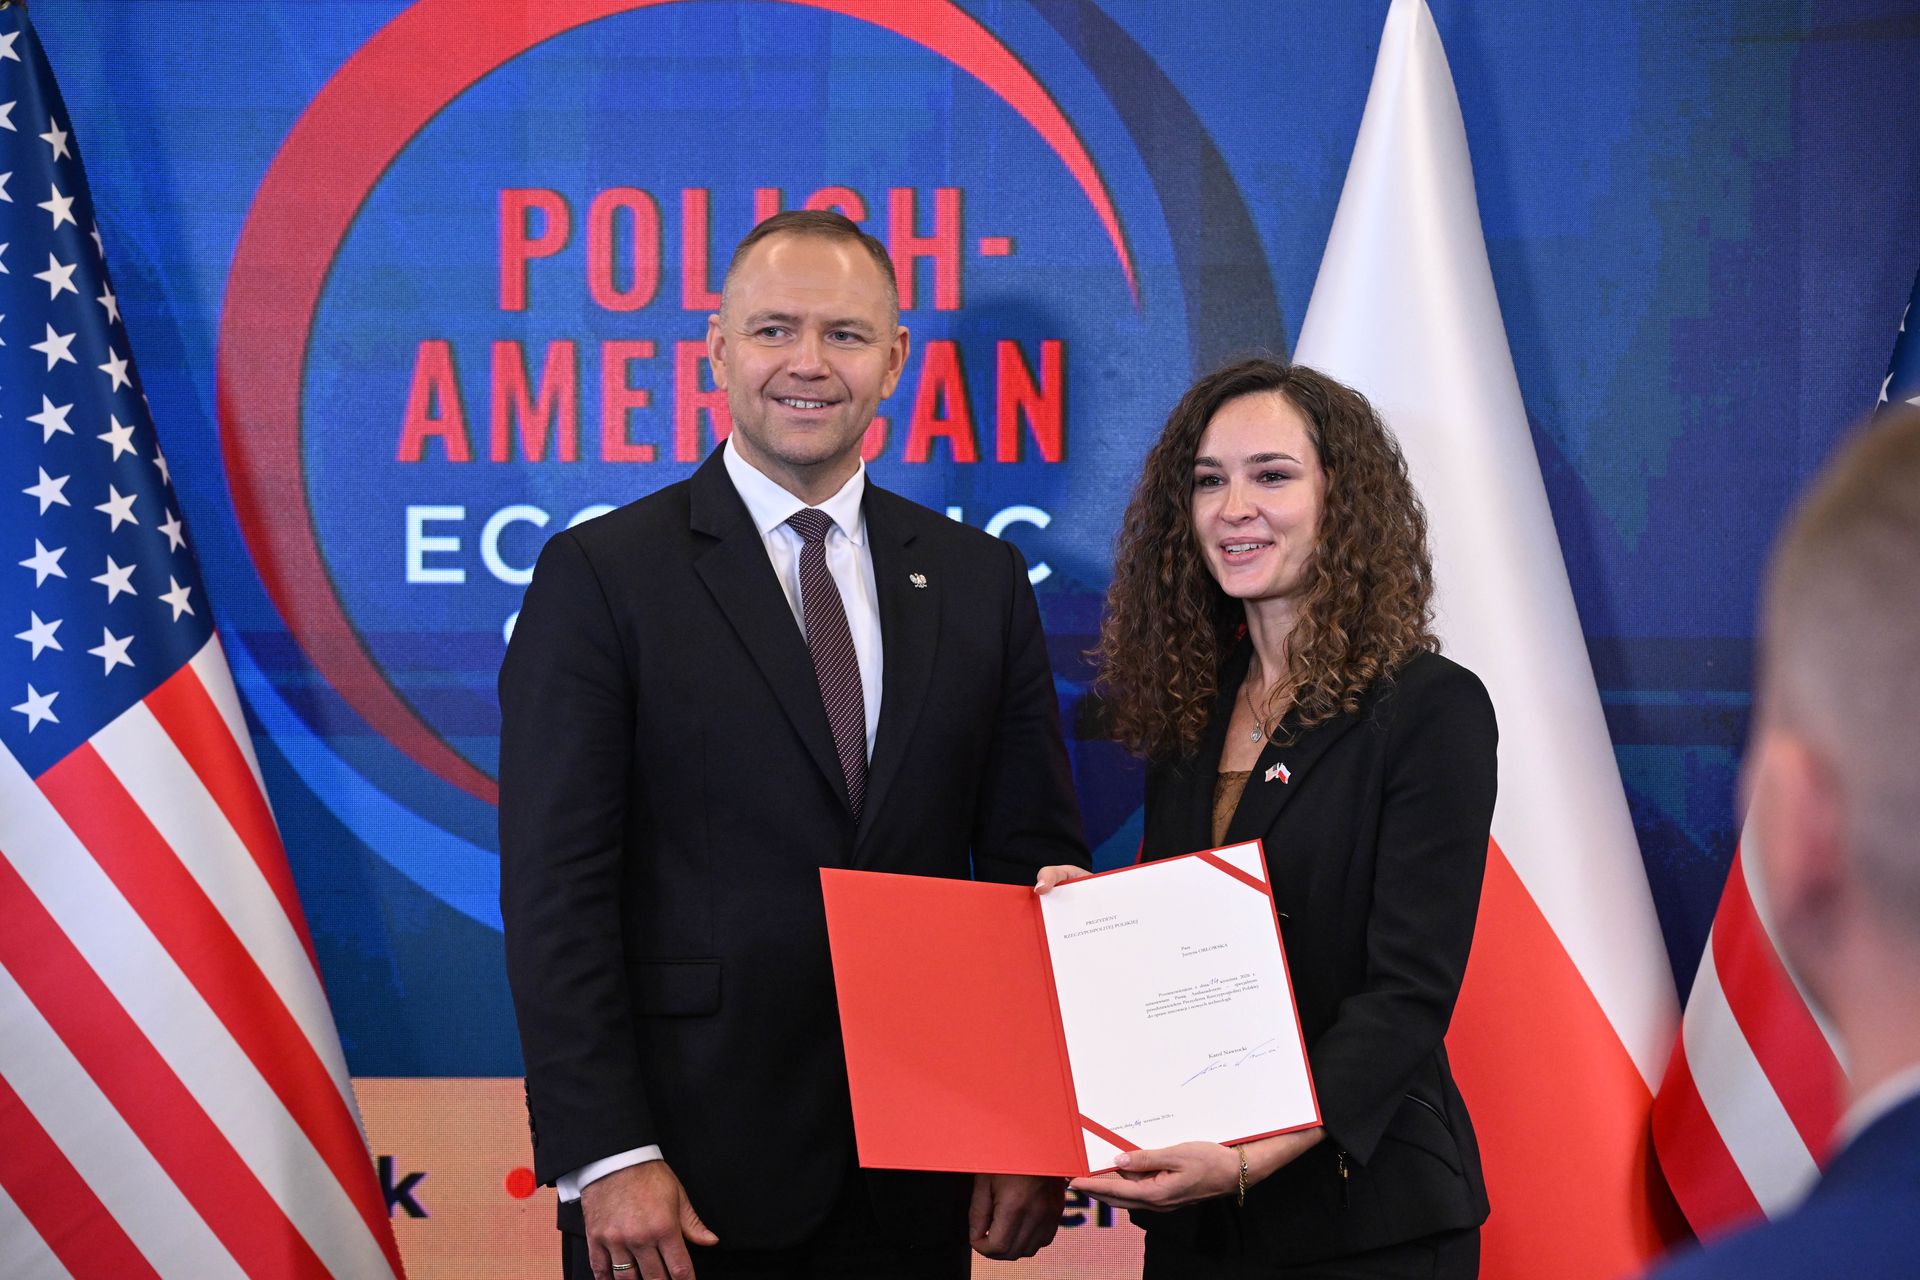
Nawrocki w USA: Specjalny ambasador innowacji – krok do polskiego tech leadershipu
WIADOMOŚCI
Biały Dom uruchomił Trump TV – jak administracja Trumpa kontroluje narrację medialną

WIADOMOŚCI