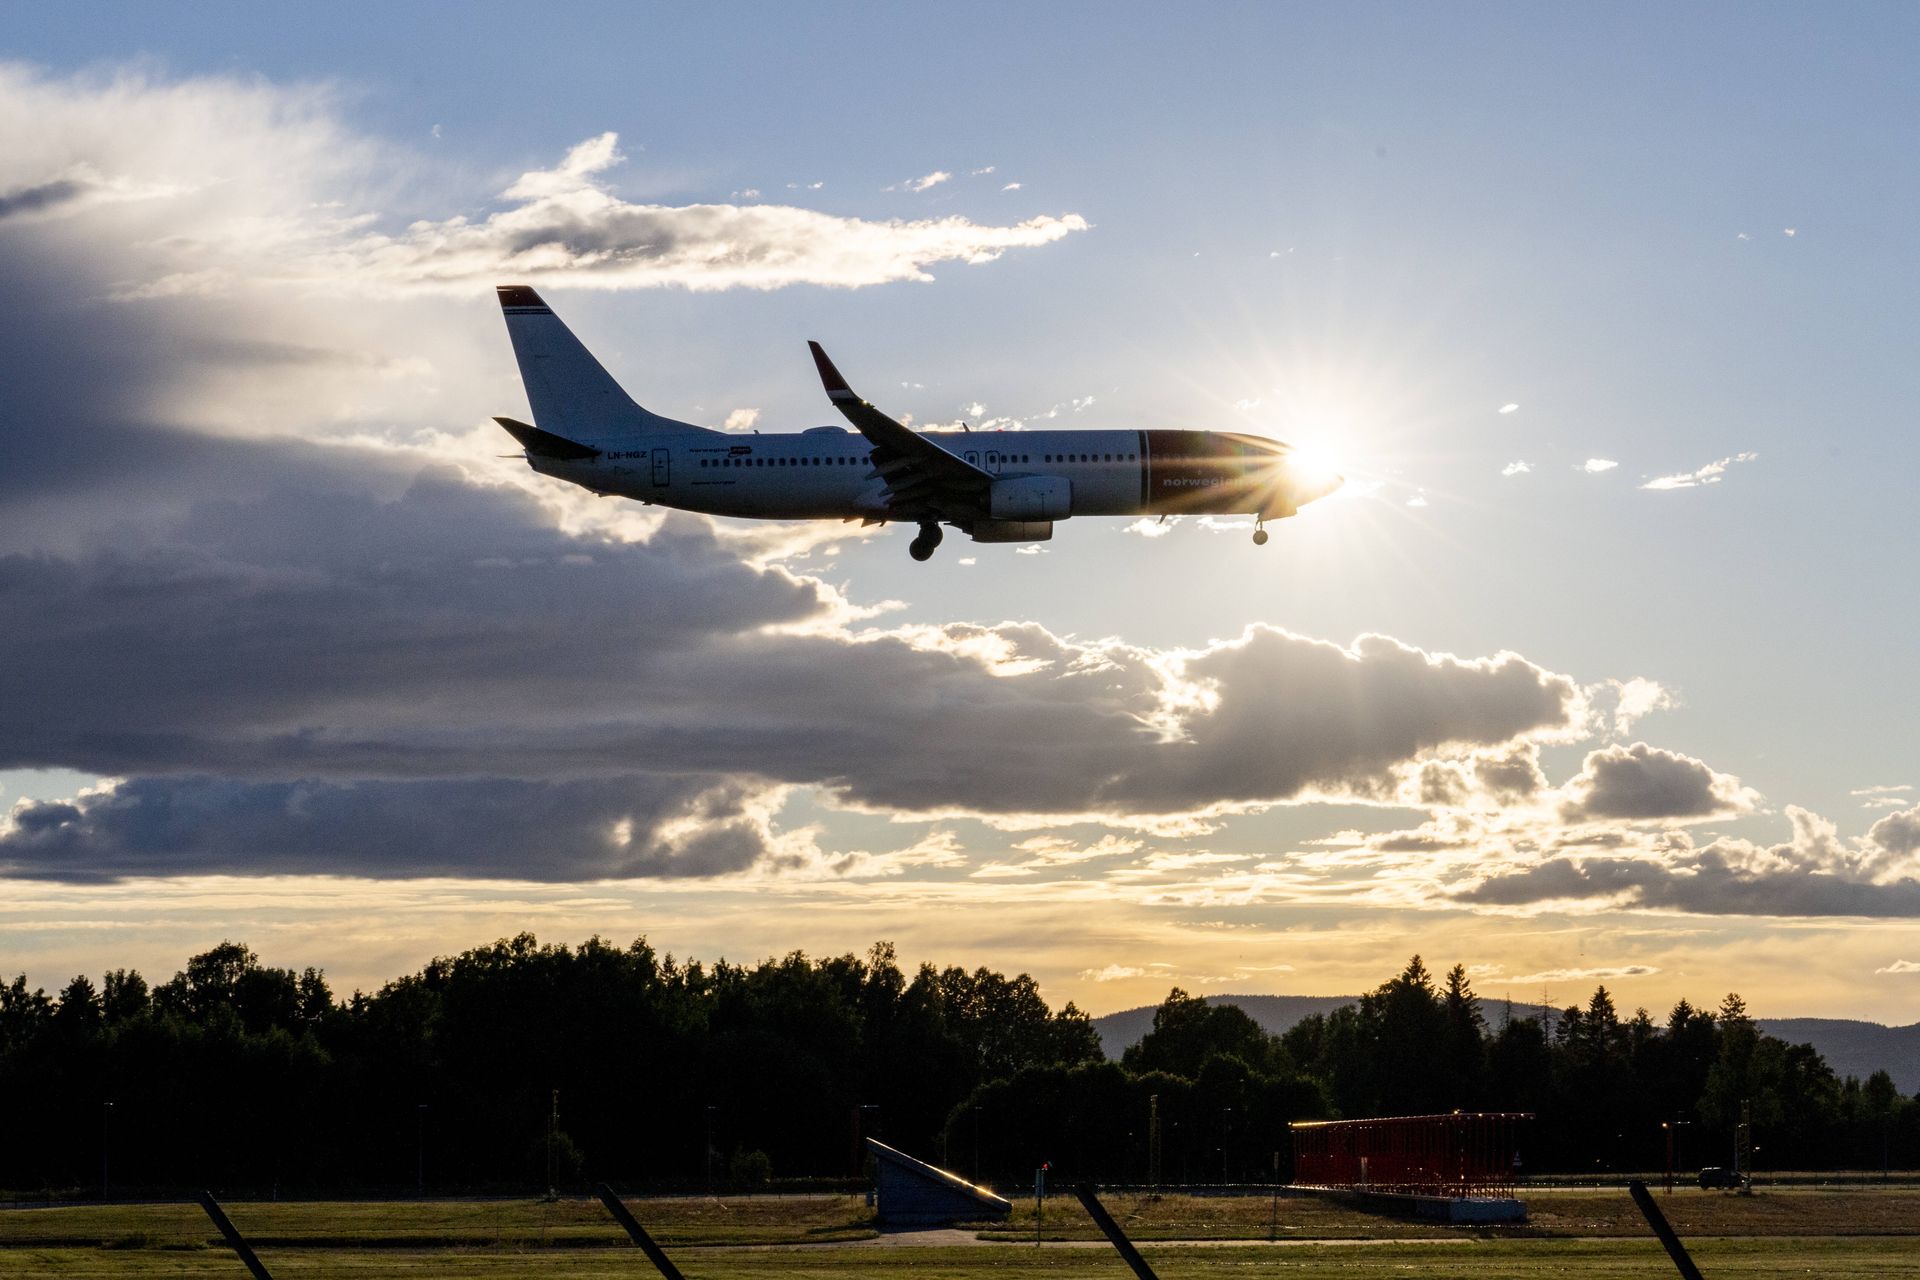
Norweski wywiad, czyli Norweska Służba Wywiadu (NSM), poinformował o jednym z najpoważniejszych incydentów cybernetycznych ostatnich lat – rozległym wycieku danych klientów linii lotniczych, który trwał nieprzerwanie przez trzy lata. Cyberprzestępcy włamali się do globalnego systemu rezerwacji biletów Amadeus, wykorzystując lukę w zabezpieczeniach, aby uzyskać dostęp do nazwisk, tras podróży oraz numerów paszportów pasażerów. Skala zagrożenia jest ogromna, ponieważ dane te mogły być wykorzystane nie tylko do celów szpiegowskich, ale także do oszustw, kradzieży tożsamości czy nawet sabotażu. System Amadeus obsługuje setki linii lotniczych na całym świecie, co oznacza, że wyciek mógł dotknąć miliony osób. W Norwegii zagrożenie dotyczy szczególnie pracowników ponad 190 instytucji państwowych, co podnosi ryzyko wycieku poufnych informacji o strukturze administracji czy planach bezpieczeństwa. Dodatkowo, w ostatnich dniach Norwegia podniosła poziom alertu cybernetycznego do drugiego najwyższego stopnia, co świadczy o rosnącym zagrożeniu w kraju. W tym samym czasie ujawniono kolejny poważny incydent – włamanie do systemu Ministerstwa Spraw Zagranicznych, co wskazuje na systematyczne ataki na infrastrukturę krytyczną. Dyrektor NSM Arne Christian Haugstoeyl podkreślił, że ujawnienie sprawy ma na celu mobilizację norweskich instytucji do podjęcia działań minimalizujących ryzyko, jednak skala problemu sugeruje, że cyberprzestępcy mogli działać z impunity przez lata, bez wykrycia.
Wyciek danych z systemu Amadeus to nie tylko kwestia naruszenia prywatności pasażerów, ale także poważne zagrożenie dla bezpieczeństwa narodowego Norwegii. Dane osobowe i numery paszportów w rękach cyberprzestępców mogą posłużyć do przygotowania ataków na kluczowe instytucje państwowe, a także do celów szpiegowskich czy terrorystycznych. Skala zagrożenia jest tym większa, że wyciek dotyczy nie tylko norweskich linii lotniczych, takich jak Norwegian, ale także międzynarodowych przewoźników, takich jak Singapore Airlines czy Japan Airlines, gdzie zagrożonych zostało nawet 92 tysięcy klientów. Podniesienie poziomu alertu cybernetycznego w Norwegii wskazuje na to, że kraj ten staje w obliczu nowej ery cyberwojeny, gdzie infrastruktura krytyczna staje się głównym celem ataków. Dla pasażerów oznacza to konieczność podwojenia ostrożności przy korzystaniu z usług lotniczych, zwłaszcza w kontekście podróży zagranicznych, gdzie ryzyko wykorzystania ich danych jest szczególnie wysokie. Ponadto, incydent ten może przyspieszyć globalne reformy w zakresie ochrony danych w sektorze lotniczym, zwłaszcza w kontekście zabezpieczeń systemów rezerwacyjnych.
Komentarz Redakcji
Kiedy systemy globalne, takie jak Amadeus, stają się łatwym celem dla cyberprzestępców, a wycieki danych trwają przez lata bez wykrycia, pytanie nie brzmi już *czy* do tego dojdzie, ale *kiedy* kolejna instytucja ujawni, że jej dane były już dawno skradzione. Norwegia, podnosząc poziom zagrożenia, pokazuje, że cyberwojna to nie tylko abstrakcyjne zagrożenie, ale realna i rosnąca groźba dla bezpieczeństwa każdego z nas.
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Bądź na bieżąco! Wszystkie najlepsze promocje w jednym miejscu!!
🍪 Dbamy o Twoją prywatność
Używamy wyłącznie niezbędnych plików cookies (bez śledzenia i marketingu). Kontynuując, akceptujesz nasz
Regulamin oraz
Politykę Prywatności.