Cyberataki na chłodnie w Europie: Kto celuje w infrastrukturę krytyczną?
"Hakerzy mają nowy cel. Kto paraliżuje chłodziarki w Europie?"
Polecane przez InfoHub
Skorzystaj z szybkich pożyczek bankowych dostępnych w pełni online, bez wizyty w placówce. Decyduj o wysokości i terminie spłaty w prostym formularzu internetowym. Pamiętaj, ostateczne warunki zależą od dostawcy.
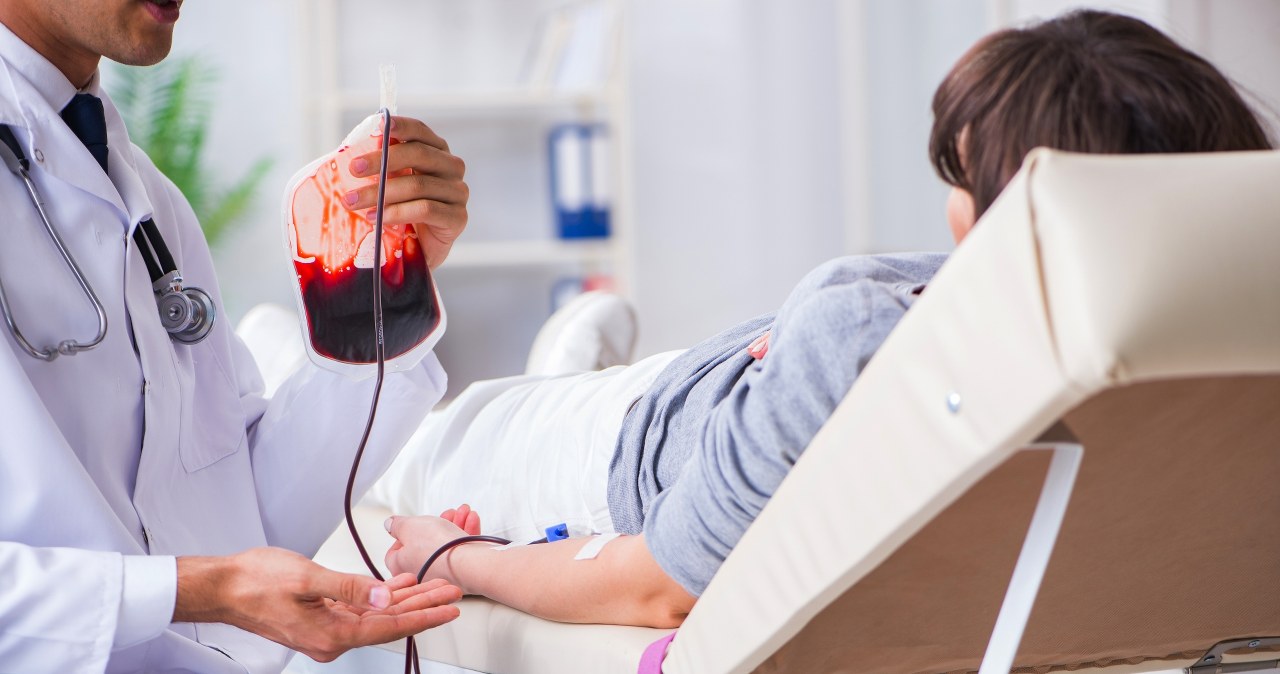
Cyberprzestępcy w ostatnich dniach przeprowadzili skoordynowane ataki na systemy chłodnicze w Europie, kierując się nie tylko infrastrukturą komercyjną, ale także placówkami medycznymi. Dotychczas podobne incydenty dotyczyły głównie sieci supermarketów, jednak teraz ofiarą padła francuska organizacja Établissement français du sang (EFS), odpowiedzialna za przechowywanie krwi od dawców. Ataki miały miejsce nocą, co sugeruje zamiar maksymalizacji szkód materialnych. Eksperci z branży cyberbezpieczeństwa, w tym Ryan Dewhurst z firmy Previdian, potwierdzili, że napastnicy wykorzystali znane luki w oprogramowaniu sterowników chłodniczych, co nie wymagało zaawansowanych narzędzi, ale wymagało precyzyjnego planowania. Szkocka firma Lupovis, dzięki zastosowaniu pułapek typu honeypot, zarejestrowała próby ingerencji w fałszywe sterowniki wyłącznie na terenie Europy, co potwierdza selektywny charakter działań. W sieci pojawiły się spekulacje o odpowiedzialności rosyjskich grup hakerskich, takich jak NoName057(16) czy Z-Pentest Alliance, które ogłosiły atak na firmę Danfoss, dostarczającą sterowniki do systemów chłodniczych. Jednak analitycy podchodzą do tych oświadczeń z rezerwą, biorąc pod uwagę różne scenariusze, w tym możliwość działań nastolatków szukających rozgłosu lub podmiotów działających na zlecenie obcych państw. Śledztwo prowadzą służby z kilku krajów, ale do tej pory nie wydano jednoznacznego komunikatu wskazującego sprawców.
🔥 Złapane przez Łowcę Okazji
Szmaragdowa sukienka z dzianiny z wywijanym kołnierzem, carmen 8186
Ataki na systemy chłodnicze w Europie stanowią poważne zagrożenie dla infrastruktury krytycznej, wykraczając poza dotychczasowe incydenty związane z sieciami supermarketów. Skuteczna interwencja personelu medycznego w przypadku EFS zapobiegła stratom krwi, jednak sama możliwość takiego ataku na placówki medyczne podkreśla rosnące ryzyko dla życia i zdrowia pacjentów. Selektywne kierowanie działań wyłącznie na tereny europejskie oraz skoordynowany charakter ataków sugerują celowe działanie, które może mieć charakter geopolityczny lub ekonomiczny. Eksperci podkreślają, że wykorzystanie znanych luk w oprogramowaniu przez napastników wskazuje na brak odpowiednich zabezpieczeń w wielu systemach, co stwarza poważne wyzwania dla branży. Wprowadzenie pułapek typu honeypot przez firmy takie jak Lupovis pozwoliło na zidentyfikowanie selektywnego charakteru ataków, ale także na zrozumienie taktyki napastników, którzy celowo wybierali godziny nocne, aby maksymalizować szkody. Śledztwo w tej sprawie pozostaje otwarte, ale już teraz widać, że cyberprzestępcy coraz bardziej precyzyjnie kierują swoje działania, co może prowadzić do poważniejszych konsekwencji w przyszłości.
Komentarz Redakcji
Kiedy hakerzy zaczynają celować w chłodnie przechowujące krew, przestaje to być kwestią technologii – staje się sprawą życia i śmierci. Selektywne ataki na Europę, przeprowadzone nocą, aby maksymalizować szkody, świadczą o przemyślanej strategii. Pytanie brzmi: czy ktoś chce wysłać sygnał, czy po prostu testuje granice naszej bezradności?
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Bądź na bieżąco! Wszystkie najlepsze promocje w jednym miejscu!!
🍪 Dbamy o Twoją prywatność
Używamy wyłącznie niezbędnych plików cookies (bez śledzenia i marketingu). Kontynuując, akceptujesz nasz
Regulamin oraz
Politykę Prywatności.