Cyberataki na sklepy żywnościowe: jak hakerzy paraliżują Europę i Polska jest następna
"Polskie sklepy też na celowniku hakerów. Pracownicy zauważyli coś niepokojącego. Polskie sklepy też na celowniku hakerów. Pracownicy zauważyli coś niepokojącego."
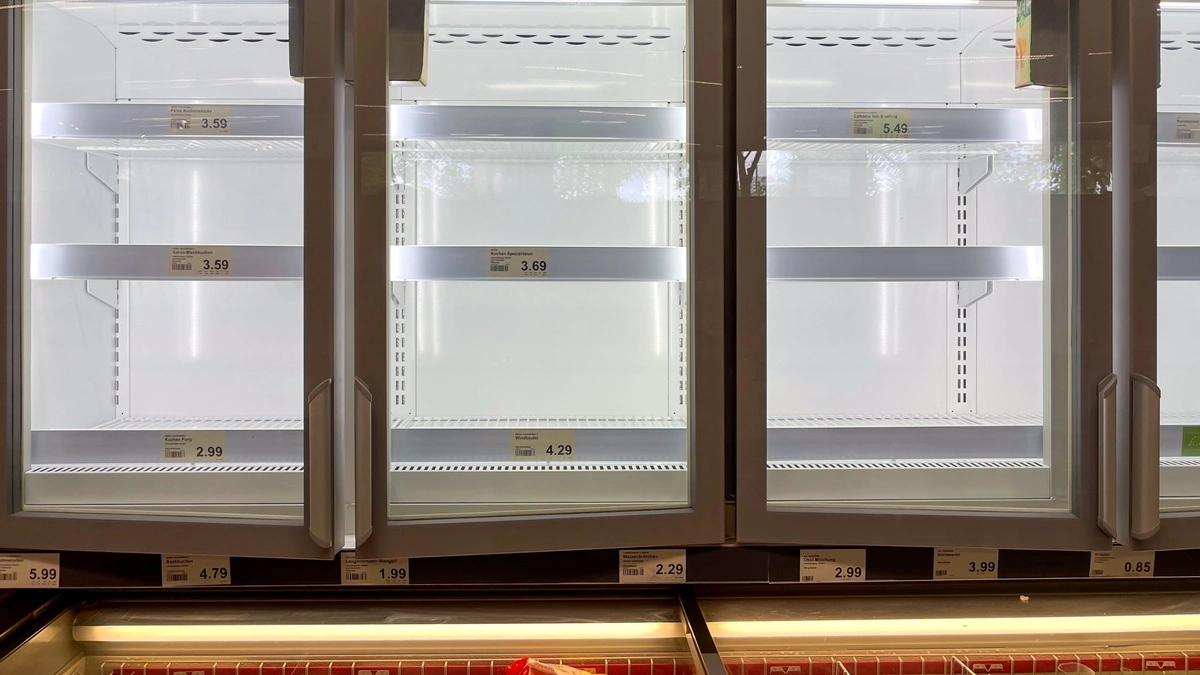
Cyberataki na infrastrukturę chłodniczą supermarketów stały się w ostatnich tygodniach jednym z najbardziej niepokojących trendów w Europie. Według danych z początku listopada 2026 roku, hakerzy celowo manipulują temperaturą w lodówkach i zamrażarkach, co prowadzi do masowej degradacji żywności i zakłóceń w łańcuchu dostaw. Pierwsze incydenty zarejestrowano we Francji w październiku, a następnie fala ataków objęła Szwecję, Belgię, Luksemburg, Irlandię i Estonię. Mechanizm działań opiera się na eksploatacji luk w systemach IoT (Internet of Things), które sterują urządzeniami chłodniczymi. Według specjalistów z CERT Polska, ataki te są formą cyberprzestępczości przemysłowej, gdzie hakerzy wykorzystują złożone malware, aby przejąć kontrolę nad sprzętem. W Polsce sytuacja jest szczególnie dynamiczna – według raportów, około 70 urządzeń chłodniczych wciąż pozostaje podłączonych do internetu, co czyni je podatnymi na ataki. Właściciele sklepów, mimo ostrzeżeń, nie zawsze reagują na czas, co zwiększa ryzyko poważnych konsekwencji zdrowotnych i ekonomicznych. Tło sytuacji pogłębia fakt, że podobne ataki na infrastrukturę krytyczną stały się częstsze w ostatnich latach, a branża spożywcza jest szczególnie narażona ze względu na zależność od zautomatyzowanych systemów zarządzania łańcuchem chłodniczym.
Ataki na systemy chłodnicze w sklepach żywnościowych mają poważne konsekwencje zarówno dla konsumentów, jak i dla całego sektora handlowego. W krótszej perspektywie dochodzi do strat finansowych związanych z degradacją produktów, koniecznością ich utylizacji oraz kosztami naprawy uszkodzonego sprzętu. Według szacunków, pojedynczy incydent może kosztować sklep tysiące euro, nie mówiąc już o ryzyku utraty zaufania klientów. W dłuższej perspektywie, jednak, zagrożenie to może przyspieszyć transformację branży w kierunku większej odporności na cyberzagrożenia. Firmy będą musiały inwestować w bardziej zaawansowane systemy bezpieczeństwa, w tym izolację krytycznych urządzeń od sieci internetowej oraz wdrażanie zaawansowanych protokołów ochrony danych. Ponadto, ataki te mogą skłonić regulatorów do wprowadzenia bardziej rygorystycznych przepisów dotyczących cyberbezpieczeństwa w sektorze spożywczym, podobnie jak to miało miejsce w przypadku ochrony danych osobowych w Unii Europejskiej. W kontekście globalnym, sytuacja ta może również wzmocnić dyskusję na temat zależności od technologii IoT i konieczności ich bezpieczniejszego projektowania.
Komentarz Redakcji
Cyberataki na infrastrukturę chłodniczą to nie tylko kwestia techniczna, ale przede wszystkim absurdalne zaniedbanie. W dobie, gdy sklepy automatyzują każdy proces, pozostawienie krytycznych urządzeń podłączonych do sieci to jak zostawienie drzwi otwartych dla każdego, kto zna podstawy hackingu. Że jeszcze ktoś się dziwi, dlaczego rynek nie reaguje na takie ostrzeżenia – to już zupełnie inna historia. Bezpieczeństwo nie jest opcjonalne, zwłaszcza gdy mowa o żywności.
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Bądź na bieżąco! Wszystkie najlepsze promocje w jednym miejscu!!
🍪 Dbamy o Twoją prywatność
Używamy wyłącznie niezbędnych plików cookies (bez śledzenia i marketingu). Kontynuując, akceptujesz nasz
Regulamin oraz
Politykę Prywatności.