Nowy rodzaj phishingu: oszuści wysyłają SMS-y z kodami weryfikacyjnymi podczas rozmowy
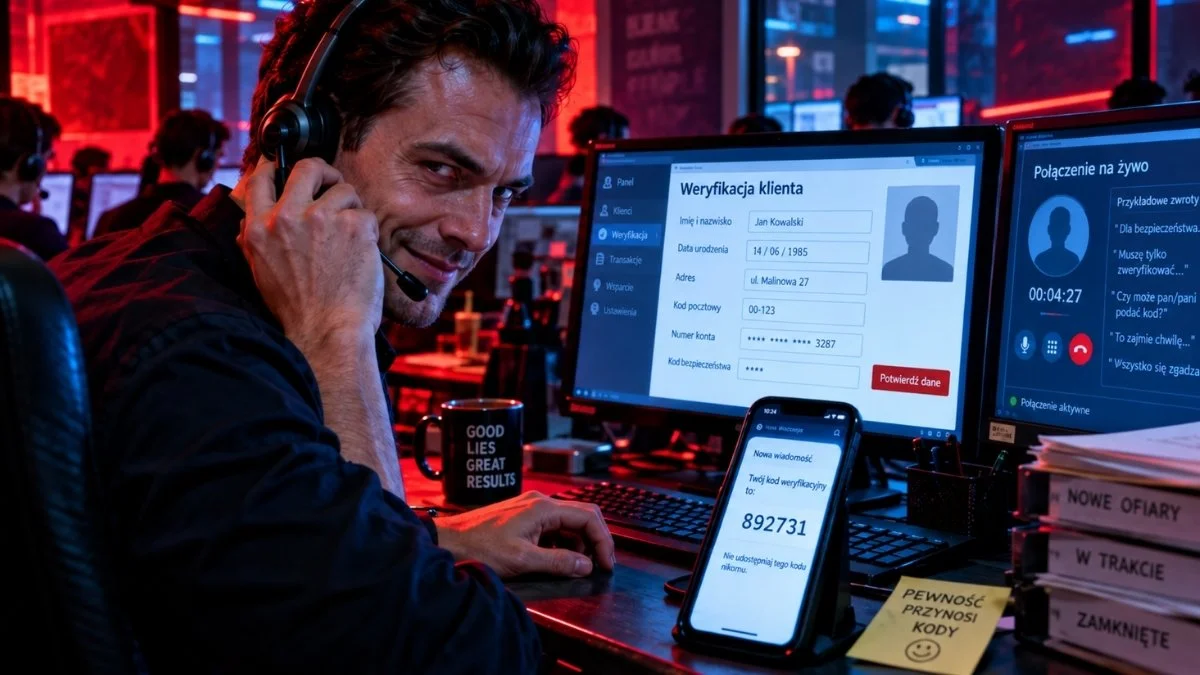
"SMS wygląda jak potwierdzenie z banku. Oszust wysyła go podczas rozmowy . SMS wygląda jak potwierdzenie z banku. Oszust wysyła go podczas rozmowy ."
Polecane przez InfoHub
Konta oszczędnościowe oferują atrakcyjne oprocentowanie i brak opłat za prowadzenie, co pozwala maksymalizować zgromadzone środki. Dostęp do środków jest szybki i wygodny dzięki przeledom internetowym oraz możliwościom wypłat w bankomatach. Pamiętaj, ostateczne warunki zależą od dostawcy.
W 2026 roku cyberprzestępcy doskonale wykorzystują psychologiczne mechanizmy zaufania, wprowadzając nowy, wysoce zaawansowany rodzaj oszustw finansowych. Według ostatnich komunikatów CERT Orange, obserwuje się falę wiadomości SMS, które nie zawierają podejrzanych linków ani prośb o podanie danych, ale są wykorzystywane jako narzędzie manipulacji podczas rozmów telefonicznych. Oszuści podszywają się pod pracowników banków, wysyłając SMS-y z rzekomymi kodami weryfikacyjnymi, które sami wcześniej generują. Wiadomości te zawierają nazwiska, imiona i sześciocyfrowe kody, które następnie prezentują podczas rozmowy, aby udowodnić swoją tożsamość. Mechanizm ten opiera się na przekonaniu, że klient, otrzymując SMS z nazwą banku i kodem, automatycznie uwierzy w autentyczność rozmówcy. Według raportów, oszuści celują w banki takie jak Alior Bank, Credit Agricole, ING, PKO BP, mBank oraz NBP, wykorzystując zaufanie klientów do znanych instytucji finansowych. Zjawisko to nie jest nowością – podobne praktyki opisywano już dwa lata temu, jednak obecna kampania pokazuje, że metoda ewoluowała i stała się jeszcze bardziej wyrafinowana. Kluczowym elementem sukcesu tej taktyki jest brak tradycyjnych wskaźników phishingu, takich jak fałszywe linki czy prośby o natychmiastowe podanie danych, co sprawia, że wiadomości te są trudniejsze do rozpoznania. Według danych Sekurak, niektóre ofiary traciły nawet 90 tysięcy złotych, mimo że nie udostępniały żadnych danych logowania ani istotnych informacji osobowych. To świadczy o tym, jak skutecznie oszuści manipulują emocjami i zaufaniem ofiar, wykorzystując standardowe procedury bezpieczeństwa banków jako część swojej oszustwiej.
Ta nowa forma cyberprzestępczości stanowi poważne zagrożenie dla bezpieczeństwa finansowego społeczeństwa, ponieważ opiera się na wyrafinowanej manipulacji psychologicznej, a nie na technicznych lukach. Oszuści wykorzystują fakt, że klienci banków są przyzwyczajeni do weryfikacji tożsamości pracowników, co sprawia, że ich metoda wydaje się wiarygodna. W dłuższej perspektywie może to prowadzić do erozji zaufania do tradycyjnych kanałów komunikacji bankowej, jeśli klientom będzie trudno odróżnić prawdziwe ostrzeżenia od fałszywych. Ponadto, brak konieczności klikania w linki czy udostępniania danych sprawia, że metoda ta jest trudniejsza do wykrycia przez tradycyjne systemy antyphishingowe. Dla rynku finansowego oznacza to konieczność wprowadzenia dodatkowych warstw weryfikacji, które będą trudniejsze do sfałszowania, np. wykorzystanie dwuskładnikowej autentykacji z elementami biometrycznymi. W społeczeństwie może to również prowadzić do wzrostu nieufności wobec wszelkich komunikatów bankowych, nawet tych autentycznych, co dodatkowo komplikuje walkę z cyberprzestępczością.
Komentarz Redakcji
Oszuści nie potrzebują już fałszywych stron czy linków – wystarczy, że klienci sami potwierdzają ich tożsamość, bo wierząc w procedury bankowe, uwierzą w wszystko. To nie tylko genialne, ale przerażające, że cyberprzestępcy tak dobrze znają nasze nawyki i zaufanie. Banki muszą pilnie zmodernizować metody weryfikacji, zanim ta metoda stanie się standardem.
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Bądź na bieżąco! Wszystkie najlepsze promocje w jednym miejscu!!
🍪 Dbamy o Twoją prywatność
Używamy cookies m.in. do analizy ruchu i personalizacji. Kontynuując, zgadzasz się na nasz
Regulamin oraz
Politykę Prywatności.