Chińskie roboty Unitree Go2: Jak luki w kodzie mogą zagrozić bezpieczeństwu państwowemu
"Edward Warchocki to idealny szpieg. Luka pokazuje, jakie ryzyko stwarzają chińskie roboty. Edward Warchocki to idealny szpieg. Luka pokazuje, jakie ryzyko stwarzają chińskie roboty."
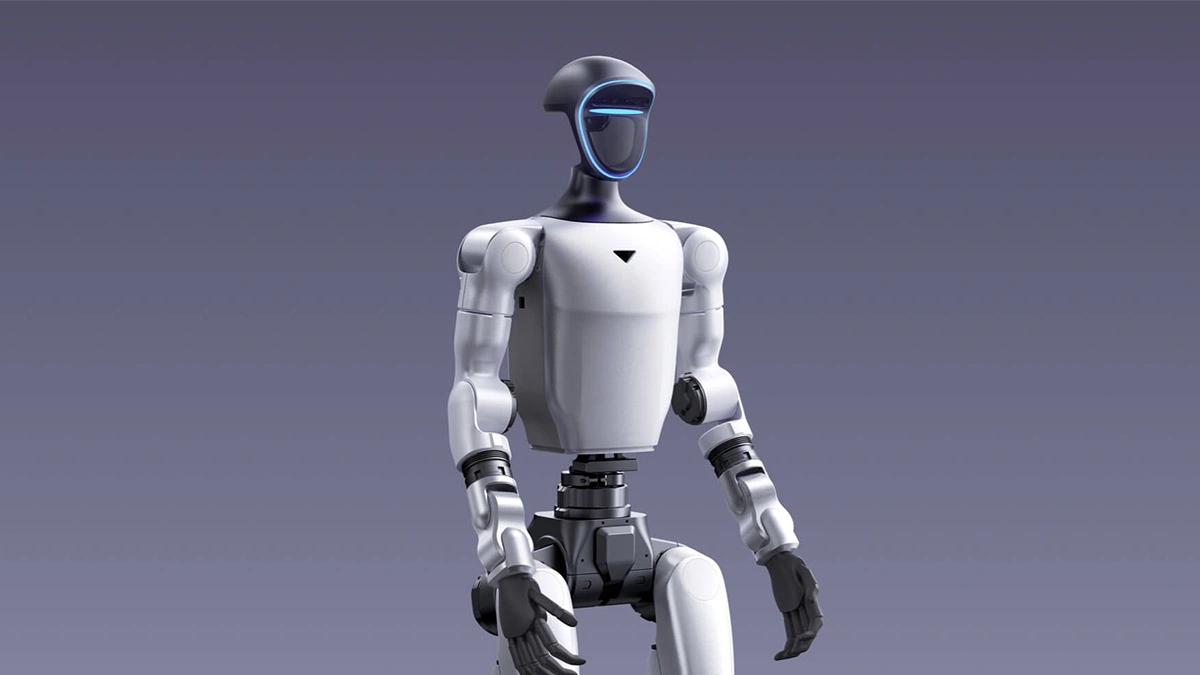
W ostatnich dniach świat bezpieczeństwa cybernetycznego zareagował na alarmujące odkrycia dotyczące chińskich robotów mobilnych marki Unitree, zwłaszcza modelu Go2. Badacze z firm HiddenLayer i Pwn0, w tym Olivier Laflamme oraz Ruikai, wykryli dwie krytyczne luki w oprogramowaniu tych urządzeń, które umożliwiają zdalne przejęcie kontroli nad robotem bez konieczności uwierzytelniania. Pierwsza z podatności pozwala na przesłanie i uruchomienie własnego kodu z uprawnieniami administratora, co w praktyce oznacza, że atakujący może zmienić funkcjonalność robota na dowolną, w tym potencjalnie szkodliwą. Druga luka dotyczy mechanizmu programowania przez aplikację mobilną, gdzie manipulacja danymi może prowadzić do uruchomienia złośliwego oprogramowania. Warto podkreślić, że Unitree Go2 to nie tylko urządzenia rekreacyjne – są one wykorzystywane w sektorze wojskowym, logistycznym i nawet w infrastrukturze krytycznej. W kontekście obecnych napięć geopolitycznych, zwłaszcza między Chinami a Zachodem, takie luki mogą stać się narzędziem w rękach państwowych służb wywiadowczych lub cyberprzestępców. Wcześniejsze przypadki, takie jak wykorzystanie podatności w sprzęcie Huawei czy ZTE, pokazują, że ryzyko nie jest teoretyczne. W 2026 roku, gdy automatyzacja i robotyka stają się kluczowymi elementami nowoczesnych armii i gospodarek, takie zagrożenia wymagają natychmiastowej reakcji zarówno producentów, jak i rządowych służb bezpieczeństwa. Warto również wspomnieć, że podobne problemy z bezpieczeństwem oprogramowania były już wcześniej zgłaszane w przypadku chińskich producentów, co podkreśla konieczność wprowadzenia bardziej rygorystycznych standardów certyfikacji dla urządzeń wykorzystywanych w krytycznych obszarach państwowych. W Polsce dyskusja na temat bezpieczeństwa technologii chińskiego pochodzenia nabrała szczególnego znaczenia po wizytach Edwarda Warchockiego, który zwracał uwagę na ryzyko związane z dostępem do wrażliwych obiektów, takich jak Port Wojenny w Świnoujściu czy instytucje państwowe. W tym kontekście odkrycia dotyczące Unitree Go2 stanowią dodatkowy argument za przemyślaną polityką bezpieczeństwa technologicznego, zwłaszcza w obszarze infrastruktury krytycznej i obronności.
Odkryte luki w oprogramowaniu robotów Unitree Go2 mogą mieć daleko idące konsekwencje dla bezpieczeństwa państwowego i infrastruktury krytycznej. Przede wszystkim, zdalne przejęcie kontroli nad takimi urządzeniami może posłużyć do sabotażu, szpiegostwa czy nawet manipulacji danymi w sektorach kluczowych dla gospodarki i obronności. Scenariusz opisany przez Łukasza Olejnika, gdzie jeden zainfekowany robot może stać się źródłem rozprzestrzeniania się robaka na inne urządzenia w pobliżu, jest szczególnie niepokojący. W praktyce oznacza to, że pojedyncze włamanie może szybko przekształcić się w masowy atak na sieci robotów wykorzystywanych w logistyce, wojskowości czy nawet w systemach monitoringu. Dla rynków technologicznych i producentów takich urządzeń odkrycia te stanowią ostrzeżenie o konieczności podniesienia standardów bezpieczeństwa oprogramowania, zwłaszcza w przypadku urządzeń przeznaczonych do zastosowań krytycznych. W dłuższej perspektywie może to prowadzić do zwiększenia kontroli nad dostępem do technologii chińskiego pochodzenia w sektorach wrażliwych, co z pewnością wpłynie na globalne łańcuchy dostaw i politykę bezpieczeństwa wielu państw. Ponadto, sytuacja ta może przyspieszyć rozwój alternatywnych, bardziej bezpiecznych rozwiązań w branży robotyki, co z kolei może stymulować innowacje i konkurencję na rynku. W kontekście geopolitycznym, odkrycia te mogą również zaostrzyć dyskusję na temat zależności technologicznych i konieczności dywersyfikacji źródeł zaopatrzenia w kluczowe technologie.
Komentarz Redakcji
Absurdalne, że w 2026 roku nadal dopuszczamy do użytku w sektorach krytycznych urządzenia z tak poważnymi lukami bezpieczeństwa. Chińskie firmy, mimo licznych ostrzeżeń, nie potrafią zapewnić nawet podstawowej ochrony przed cyberatakami. To nie tylko kwestia technologii, ale także braku wiarygodności i transparentności w procesach certyfikacji. Czy ktokolwiek w rządach jeszcze nie zrozumiał, że bezpieczeństwo nie jest opcjonalne?
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Bądź na bieżąco! Wszystkie najlepsze promocje w jednym miejscu!!
🍪 Dbamy o Twoją prywatność
Używamy wyłącznie niezbędnych plików cookies (bez śledzenia i marketingu). Kontynuując, akceptujesz nasz
Regulamin oraz
Politykę Prywatności.