
Nowość! Złap parę z okazją cenową!
TECHNOLOGIE

Źródło: ithardware.pl | Dodano:
Skandal Videostrong: Jak milion telewizorów stał się bronią cyberprzestępców
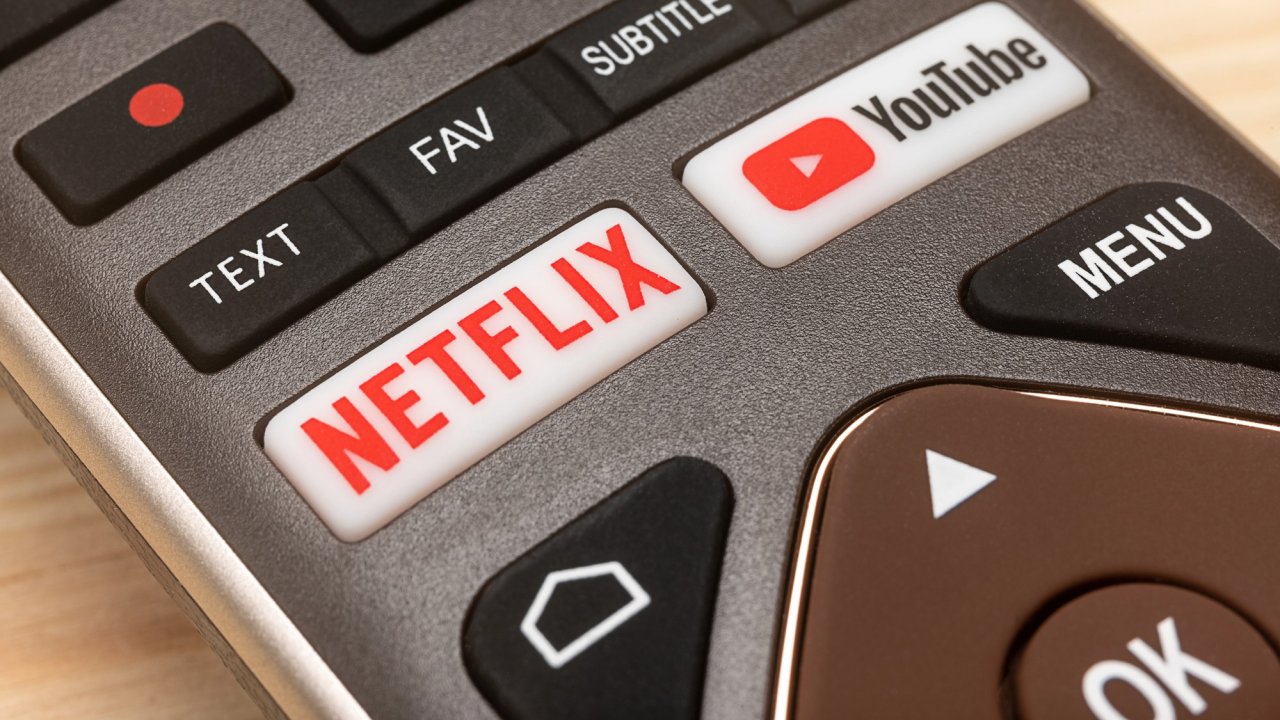
"[aktualnosci] Ponad milion telewizorów zagrożonych. Bezprecedensowy skandal na rynku RTV. Ponad 1,3 mln urządzeń z Androidem trafiło do botnetu, a złośliwe oprogramowanie instalowano w nich jeszcze przed sprzedażą. Najlepsze? Część przystawek miała oficjalną certyfikację Google. Producent najwyraźniej uznał, że malware to kolejna funkcja premium. Kupujesz przystawkę do telewizora, żeby oglądać Netflixa czy YouTube, a przy okazji zostajesz nieświadomym uczestnikiem cyberprzestępczego biznesu. I to bez żadnej dodatkowej opłaty. Google ujawniło właśnie kulisy działalności firmy Videostrong, która produkowała urządzenia z Android TV i Google TV. Według ustaleń technologicznego giganta producent celowo umieszczał w nich furtkę umożliwiającą instalowanie złośliwego oprogramowania. Żeby było zabawniej, część urządzeń była oficjalnie certyfikowana przez Google. Najwyraźniej znaczek potwierdzający zgodność z wymaganiami firmy nie przeszkadzał w dorzuceniu do oprogramowania małego prezentu dla cyberprzestępców. Producent sprzedawał sprzęt. Dostęp do niego najwyraźniej też Złośliwy mechanizm, nazwany XCPE, był zaszyty bezpośrednio w oprogramowaniu urządzeń. Umożliwiał zdalne instalowanie kolejnych modułów malware, wykorzystywanych między innymi do oszustw reklamowych i przekierowywania ruchu internetowego przez łącza niczego nieświadomych użytkowników. Według Google nie był to przypadkowy błąd programisty ani samowolka jednego pracownika. Firma uważa, że Videostrong świadomie stworzył i utrzymywał zaplecze pozwalające zarabiać na udostępnianiu dostępu do urządzeń. Cały proceder miał trwać przez lata i obejmować różne modele oraz marki. W efekcie botnet XCPE objął ponad 1,3 miliona przystawek i innych urządzeń, wykrytych w ponad 200 krajach. Szczególną uwagę zwrócono na sprzęt związany z marką Mecool, choć nie oznacza to, że każdy produkt tej firmy był zainfekowany. Co więcej, usunięcie złośliwego oprogramowania nie musiało rozwiązywać problemu. Backdoor mógł odtworzyć się po ponownym uruchomieniu urządzenia, ponieważ jego kopia znajdowała się w partycji systemowej producenta. To dopiero wygoda. Nie trzeba pamiętać o aktualizacjach, instalowaniu dodatkowych aplikacji ani nawet klikaniu podejrzanych linków. Wirus już czekał w pudełku, gotowy do pracy. Google w końcu zatrzasnęło drzwi. Po kilku latach Google wraz z firmami zajmującymi się cyberbezpieczeństwem i japońskimi organami ścigania przeprowadziło operację wymierzoną w infrastrukturę botnetu. Zablokowano domeny i serwery wykorzystywane do zarządzania zainfekowanymi urządzeniami oraz dystrybucji dodatkowego malware. Według szacunków Google działania te mogą również odciąć przestępcom dostęp do co najmniej 10 milionów kolejnych zainfekowanych urządzeń, wykorzystywanych przez powiązane grupy. Videostrong i powiązane z nim podmioty zostały wykluczone z produkcji certyfikowanych urządzeń z Androidem oraz dostarczania oprogramowania innym certyfikowanym producentom. Google przyznało też, że przestępcy wykorzystywali lukę w procedurach certyfikacyjnych. Złośliwy kod był ukrywany przed testami i uruchamiany dopiero po pierwszym starcie urządzenia. Firma zapowiada zaostrzenie kontroli oprogramowania. Samo wyłączenie serwerów nie oznacza jednak, że niebezpieczny kod automatycznie zniknął z już sprzedanych przystawek. Dlatego właściciele potencjalnie dotkniętych urządzeń powinni sprawdzić informacje o swoim modelu i dostępność bezpiecznego oprogramowania. Cała historia jest pięknym podsumowaniem współczesnego rynku elektroniki. Google certyfikowało sprzęt, producent dorzucał backdoora, przestępcy zarabiali, a klient płacił za prąd i internet. Prawdziwie innowacyjny model biznesowy. Szkoda tylko, że użytkownik nie został zaproszony do podziału zysków.."
Analiza
W chwili, gdy rynek technologii domowych przeżywa rewolucję dzięki urządzeniom typu Android TV i Google TV, ujawniono jeden z największych skandali bezpieczeństwa w historii branży. Firma Videostrong, producent przystawek telewizyjnych, świadomie wbudowywała w swoje urządzenia furtkę o nazwie XCPE, umożliwiającą zdalne zainstalowanie złośliwego oprogramowania. Mechanizm ten działał od momentu sprzedaży, co oznacza, że użytkownicy, kupując sprzęt, stawali się nieświadomymi uczestnikami botnetu wykorzystywanego do oszustw reklamowych i przekierowywania ruchu internetowego. Według Google, proceder objął ponad 1,3 miliona urządzeń w ponad 200 krajach, a część z nich posiadała nawet oficjalną certyfikację koncernu. Warto zauważyć, że podobne zagrożenia pojawiły się w kontekście innych urządzeń domowych, takich jak smart TV czy routery, gdzie producentowie często pomijają aktualizacje bezpieczeństwa, skupiając się na funkcjonalności. Tymczasem, jak pokazują ostatnie doniesienia, nawet najbardziej zaufane marki mogą okazać się podatne na manipulacje, jeśli nie są poddawane rygorystycznym kontrolom. W kontekście obecnej sytuacji na rynku, gdzie popularność gier i streamingu osiągnęła rekordowe poziomy – jak w przypadku oczekiwań na GTA 6, które wzbudziły zainteresowanie nawet 18 godzin przed premierą – bezpieczeństwo urządzeń staje się kluczowym czynnikiem. Dodatkowo, skandal Videostrong wpisuje się w szerszy trend zagrożeń dla infrastruktury miejskiej, gdzie inwestycje w technologię często idą w parze z ryzykiem cyberataków, jak w przypadku ostatnich problemów w Ostrowie Wielkopolskim, gdzie zagrożone były milionowe projekty. Wszystko to wskazuje na konieczność wprowadzenia bardziej rygorystycznych regulacji w branży, zwłaszcza że zagrożenia te nie ograniczają się tylko do sprzętu RTV, ale również do lasów, gdzie kornik niszczy milion hektarów drzew, co może być metaforą dla cyberzagrożeń – obie te kwestie wymagają szybkiej reakcji, by nie przekształcić się w kryzys.
🔥 Złapane przez Łowcę Okazji
4F Plecak miejski (20 L) z kieszenią na laptop - granatowy Uniwersalny
69,99 zł
Zniżka: -41%
Sprawdź promocję ➔
Kontekst i Tło
Skandal Videostrong ujawnił nie tylko złośliwe praktyki producenta, ale także poważne luki w systemie certyfikacji Google oraz w modelu biznesowym branży RTV. Dla użytkowników oznacza to, że nawet najbardziej zaawansowane technologicznie urządzenia mogą stać się narzędziem w rękach cyberprzestępców, jeśli nie są regularnie aktualizowane lub nie pochodzą z wiarygodnych źródeł. Dla rynku to sygnał, że konkurencja o klientów często prowadzi do pomijania standardów bezpieczeństwa, co może podważyć zaufanie konsumentów do całej branży. W dłuższej perspektywie incydent ten może przyspieszyć wprowadzenie obowiązkowych audytów bezpieczeństwa dla producentów sprzętu domowego oraz zwiększyć presję na koncerny technologiczne, aby wprowadziły bardziej skuteczne mechanizmy kontroli. Ponadto, skandal ten może wpłynąć na regulacje prawne, szczególnie w kontekście ochrony danych osobowych i bezpieczeństwa sieci domowych, które stają się coraz bardziej złożone. W dobie rosnącej popularności urządzeń internetu rzeczy, gdzie każdy sprzęt jest połączony z siecią, zagrożenia te mogą stać się jeszcze bardziej powszechne, dlatego reakcja branży i organów ścigania będzie kluczowa dla zapobieżenia podobnym incydentom w przyszłości.
Komentarz Redakcji
Skandal Videostrong to nie tylko kolejny przypadek złośliwego oprogramowania, ale dowód na to, że branża technologiczna często traktuje bezpieczeństwo jak opcjonalny dodatek. Klienci kupują sprzęt, aby cieszyć się treściami, a nie stawać się częścią cyberprzestępczej machiny. To absurdalne, że producent mógł sprzedawać urządzenia z wbudowanym backdoorem przez lata, a Google dopiero teraz zatrzymało tę masową eksploatację. Czas na to, by regulacje nadążyły za technologią, zanim kolejne miliony domów stanie się łatwym celem dla przestępców.
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Oferta Promocyjna
🔥 Podobne z tej kategorii

TECHNOLOGIE
Mechanika kwantowa w kryzysie: Czy determinizm fizyki jest tylko mitem?
TECHNOLOGIE
Cyberatak na lodówki w Europie: Jak hakerzy paraliżują sklepy i niszczą zapasy żywności
TECHNOLOGIE
Rewolucyjne LED-y dla serwerowni: jak 5-mikrometrowe diody mogą zmienić przyszłość danych
TECHNOLOGIE
Aplikacja PSP pozwala już na wybieranie ulubionych schronów – dlaczego to zmienia nasze bezpieczeństwo
⚡ Ostatnio dodane w serwisie

ZDROWIE
Dwa produkty codziennie na talerzu Polaków? Ekspertka ujawnia niebezpieczne ryzyko bakteryjne
MOTO
Casa Maserati: Jak marka luksusu rewolucjonizuje rynek rezydencji premium

KULTURA
Liam Neeson w thrillerze „Uprowadzona” – akcja w domu
WIADOMOŚCI