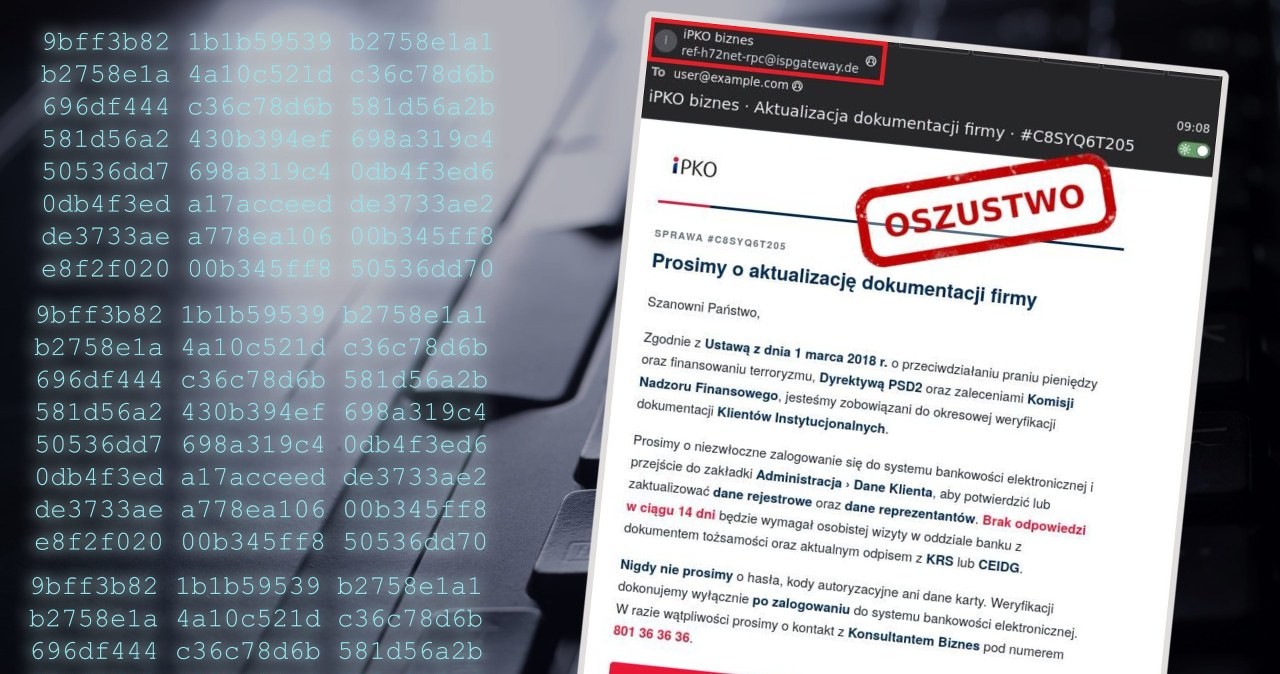
W ostatnich tygodniach jesieni 2026 roku CERT Polska zaobserwował znaczący wzrost liczby zgłoszeń dotyczących fałszywych e-maili podszywających się pod instytucje finansowe, w szczególności pod banki prowadzące usługi dla przedsiębiorców. Oszuści wykorzystują coraz bardziej wyrafinowane techniki socjotechniczne, tworząc wiadomości, które na pierwszy rzut oka wydają się pochodzić od autoryzowanych źródeł. W najnowszej kampanii przestępcy podają się za banki, takie jak iPKO biznes, i powołują się na obowiązujące przepisy prawne, w tym ustawę o przeciwdziałaniu praniu pieniędzy oraz dyrektywę PSD2, aby zwiększyć wiarygodność swoich wiadomości. W treści maili znajdują się nawet fałszywe zapewnienia, że nigdy nie będą prosić o hasła czy kody autoryzacyjne, co ma uspokoić potencjalne ofiary. Jednakże, linki zawarte w tych wiadomościach kierują do podrobionych stron logowania, które wizualnie naśladują oryginalne portale banków. Mechanizm działania polega na wyłudzeniu danych logowania, które następnie są wykorzystywane do nieautoryzowanego dostępu do kont firmowych. Według danych CERT Polska, podobne wiadomości docierają nie tylko do przedsiębiorców, ale także do urzędów publicznych, co potwierdza rosnące zainteresowanie przestępców sektorem instytucjonalnym. W kontekście obecnej sytuacji, kiedy wiele firm przechodzi na cyfrowe rozwiązania bankowe, ryzyko padnięcia ofiarą takich oszustw jest szczególnie wysokie. Dodatkowo, oszuści stosują presję czasową, wyznaczając krótkie terminy na odpowiedź, co ma zniechęcić ofiary do dokładnej weryfikacji autentyczności wiadomości. Warto zauważyć, że podobne przypadki były już notowane w poprzednich latach, jednak ich skala i zaawansowanie techniczne rosną w miarę rozwoju narzędzi do phishingu i deepfake’ów, które umożliwiają tworzenie jeszcze bardziej przekonujących podróbek. W kontekście obecnych trendów, cyberprzestępcy coraz częściej łączą różne techniki, aby zwiększyć skuteczność swoich ataków, co wymaga od instytucji finansowych i organów nadzoru jeszcze większej czujności oraz inwestycji w systemy ochrony przed cyberzagrożeniami.
Nowa fala cyberoszustw, której ofiarami padają przede wszystkim przedsiębiorcy, stanowi poważne zagrożenie dla stabilności finansowej wielu firm w Polsce. Mechanizm wykorzystywania autorytetu instytucji bankowych oraz powoływanie się na obowiązujące przepisy prawne sprawia, że ofiary często nie zdają sobie sprawy z fałszerstwa, dopóki nie jest za późno. Skutkiem takich działań mogą być nie tylko straty finansowe, ale również poważne naruszenia bezpieczeństwa danych, co w przypadku firm prowadzących działalność międzynarodową może prowadzić do konsekwencji prawnych i reputacyjnych na skalę globalną. W dłuższej perspektywie, rosnąca liczba takich incydentów może prowadzić do utraty zaufania do systemu bankowego i elektronicznych usług finansowych, co z kolei może hamować cyfryzację gospodarki. Ponadto, fakt, że podobne wiadomości docierają również do urzędów publicznych, wskazuje na konieczność wzmocnienia szkoleń z zakresu cyberbezpieczeństwa dla pracowników sektora publicznego. W kontekście obecnych trendów, rozwój sztucznej inteligencji i automatyzacji może zarówno pomóc w walce z cyberprzestępczością, poprzez tworzenie zaawansowanych systemów wykrywania anomalii, jak i stanowić nowe narzędzie dla przestępców, którzy mogą wykorzystywać AI do generowania jeszcze bardziej przekonujących fałszerstw. Dlatego też kluczowe jest nie tylko reagowanie na bieżące zagrożenia, ale również inwestowanie w długoterminowe strategie ochrony cyberprzestrzeni, które będą w stanie sprostać ewoluującym technikom ataków.
Komentarz Redakcji
Absurd polega na tym, że oszuści nie tylko kopiują wygląd bankowych witryn, ale również w swoich wiadomościach umieszczają fałszywe zapewnienia o bezpieczeństwie, aby zmylić ofiary. To dowód na to, jak bardzo cyberprzestępcy liczą na ludzką nieuwagę i pośpiech. W dobie, gdy sztuczna inteligencja może generować przekonujące teksty i grafiki, jedyną pewną metodą ochrony przed takimi atakami pozostaje weryfikacja każdej wątpliwej wiadomości poza jej treścią – poprzez bezpośredni kontakt z bankiem lub organem nadzoru.
ℹ️ Nota od wydawcy:
Powyższy nagłówek pochodzi z oficjalnych kanałów RSS.
Sekcje "Analiza" ,"Kontekst" oraz "komentarz" są generowane przez AI w celu przybliżenia tematu.
Bądź na bieżąco! Wszystkie najlepsze promocje w jednym miejscu!!
🍪 Dbamy o Twoją prywatność
Używamy cookies m.in. do analizy ruchu i personalizacji. Kontynuując, zgadzasz się na nasz
Regulamin oraz
Politykę Prywatności.