

Nowość! Złap parę z okazją cenową!
🔥 Podobne z tej kategorii
WIADOMOŚCI
Eksplozja bankomatu w Królewcu: Złodzieje wysadzili kasę w 8 minut – nagranie z wybuchu
WIADOMOŚCI
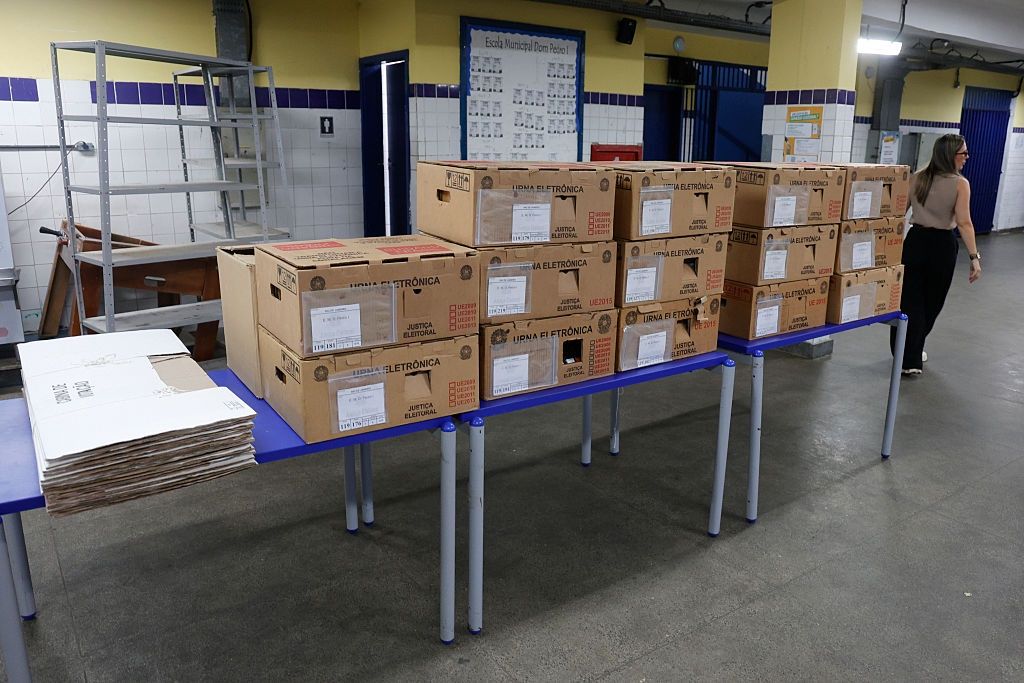
Brazylijskie wybory 2026: Lula vs Bolsonaro – kto wygra w dramatycznej drugiej turze?
WIADOMOŚCI
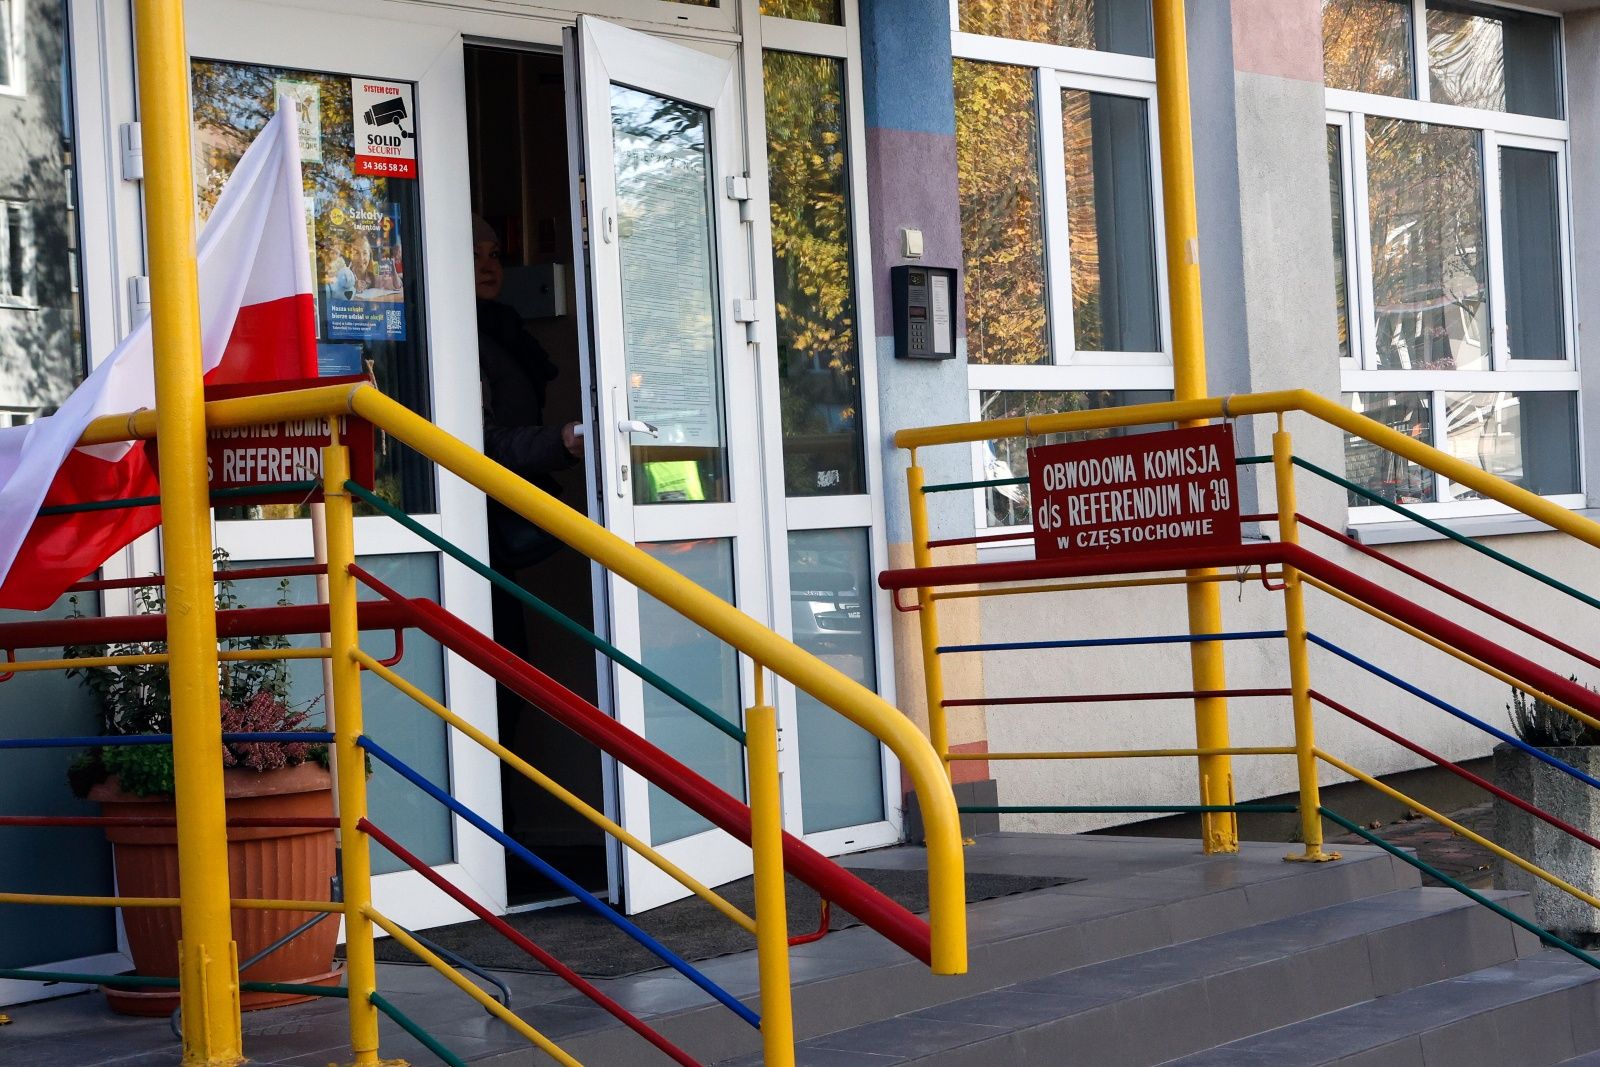
Częstochowa w kryzysie: Referendum o prezydenta i radę – wyniki rozstrzygną losy miasta
WIADOMOŚCI
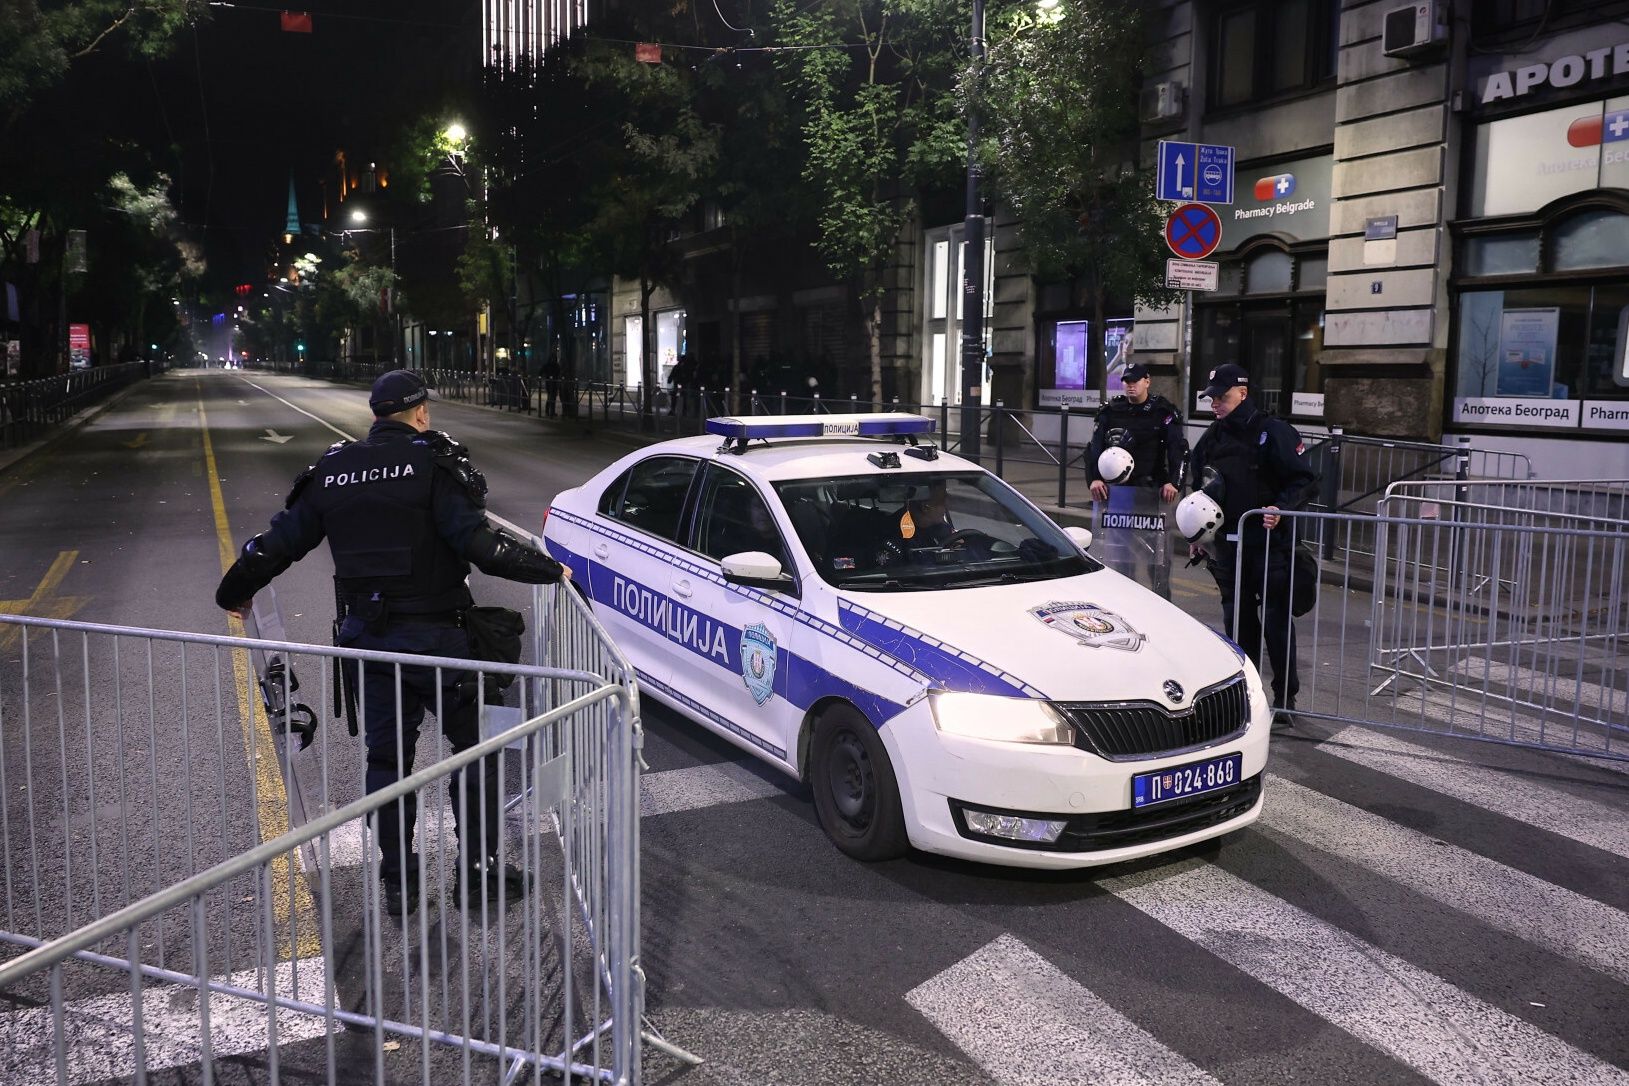
Serbia’s Election Day Sparks Massive Protests, Police Use Riot Gear
⚡ Ostatnio dodane w serwisie

ŚWIAT
Bolsonaro nieznacznie wyprzedza Lula – wstępne wyniki wyborów w Brazylii

BIZNES
Nowy dokument o Elizabeth Holmes przyciąga widzów i wywołuje dyskusję
WIADOMOŚCI
Eksplozja bankomatu w Królewcu: Złodzieje wysadzili kasę w 8 minut – nagranie z wybuchu

ŚWIAT